
前言:AI Agent执行任务常被短信验证码卡住,人工念码费时又磨人。本文详解AI Agent短信接码方案:加办副卡、插上智能硬件、安装接码Skill,三步实现Agent自动接收短信验证码并回填,自主完成登录闭环。覆盖只收不发安全机制、轮询节奏与常见排障要点,让Agent真正无人值守跑通登录。
AI Agent的最后一公里,是一张副卡
最近跟几个折腾Agent的朋友聊天,发现大家被卡住的地方出奇的一致。
不是模型不够聪明,不是流程写得不对,是验证码。
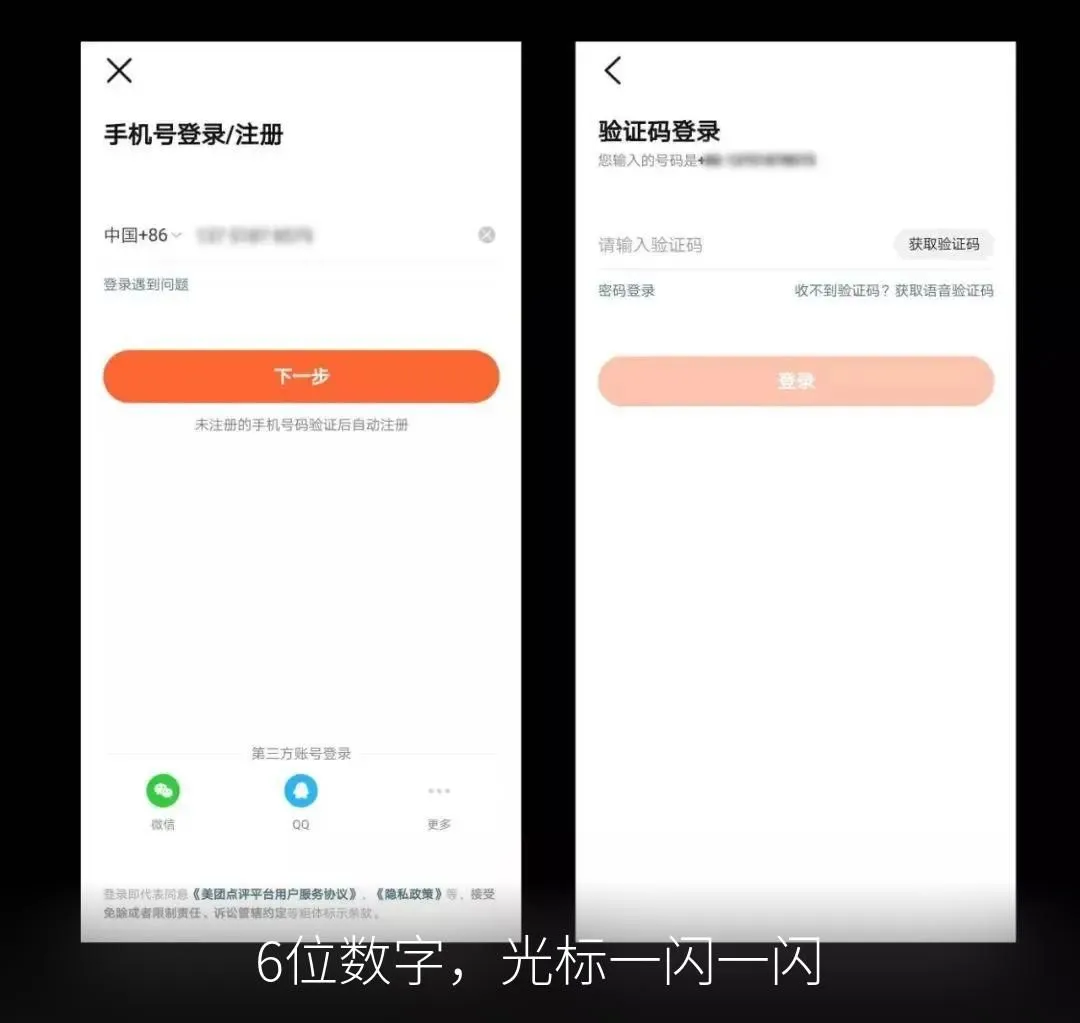
就那个短信验证码,六位数。
Agent要去登录一个后台,查订单、拉账单、在私域平台里搜点东西,这些真正有价值的信息,全都要登录才能看。一登录,平台就甩过来一条短信,得有人拿起手机,看一眼,念给它。
然后Agent就停在那儿,等你。
你敢信,一个能自己写代码、自己跑流程、自己调API的Agent,最后被六个数字卡得死死的。我最近看了一些Agent跑任务卡壳的复盘,那画面真的有点荒诞,它在验证码页面上反反复复地读、反反复复地刷,跟复读机似的,就是过不去。
你想象一下,深夜两点,你让Agent盯着一批订单的抢购,它突然弹出一句,需要短信验证码,请人工处理。你只能从被窝里爬起来,摸黑找到手机,眯着眼把那六个数字念给它。
这种感觉,太磨人了。。。
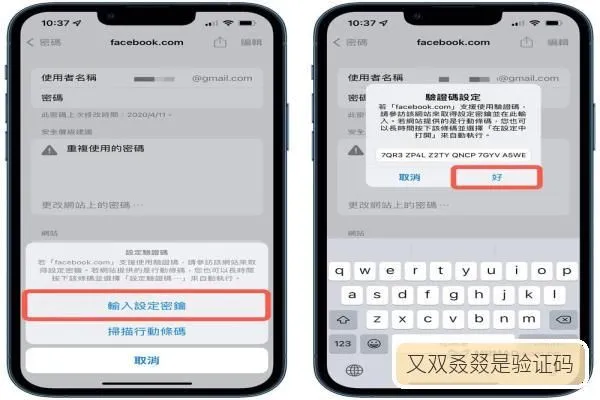
这个问题不是没人想过办法,我看到的常见做法大概两种。
一种是直接用主账号。每次登录触发验证码,你就得手动配合,看一眼手机,报给Agent。流程是能跑通,但全程离不开人,Agent的自主性就是个摆设。你雇了个全能实习生,结果他每进一扇门都要你亲自去刷卡,门卫只认你这张脸。
另一种,是把主账号的登录态直接交给自动化。这个更省事,也更危险。Agent的操作一旦碰到平台的反机器人风控,验证码频繁、行为特征异常,倒霉的是你的主账号。限流、锁定,得不偿失。主账号是你吃饭的家伙,拿去给自动化当试验品,我是真的心疼。
其实吧,更技术流的人早就有自己的玩法,比如用一台安卓机加短信转发软件,把验证码Webhook到自己的服务里。我看了下这套方案的文档,配置相当复杂,又是转发软件又是内网穿透又是自建服务,文档自己都写了一句,不建议作为首选。普通人根本折腾不动。
绕来绕去,大家想要的其实就一件事,让Agent自己把登录这件事闭环。
然后我就看到了一个挺有意思的方案,给Agent办一张副卡。
这个思路怎么说呢,简单到我第一反应是,就这??
对,就这。
你在主套餐下加办一张副卡,这个事儿很多朋友可能不知道,成本是真的低,主流运营商基本十块钱一个月,首月还经常免费,赶上活动价一块钱一个月的都有。当然主套餐得够档位才能加办,这个到营业厅或者官方APP一问就知道。申请几分钟,快递到家。
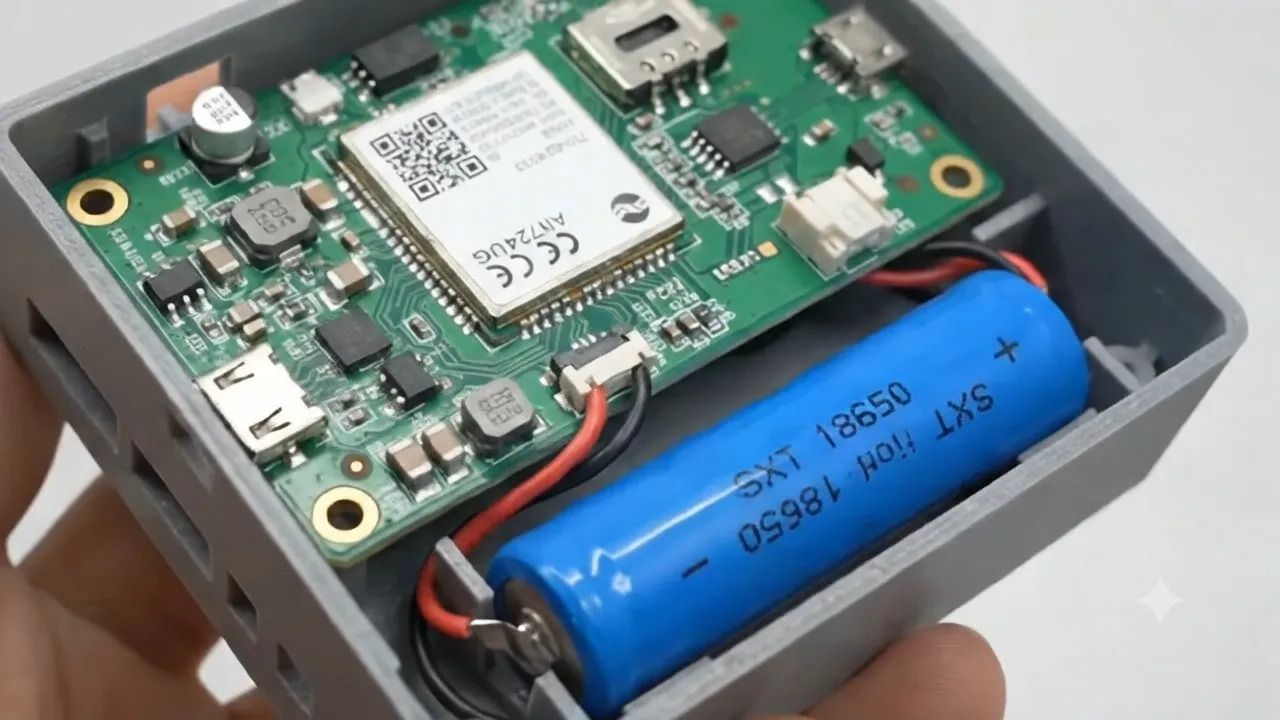
然后买一个讯路由的智能设备,把副卡装进去,Type-C供电,插电即用,不需要Wi-Fi,只要有手机信号就能在线。设备往办公室一放,这张卡,就是Agent在数字世界里的落脚点。
*点击 👇 查看产品介绍视频 *
再然后,给Agent装一个接码的Skill。官方已经把OpenClaw、Hermes这些主流平台封装好了,github.com/SyncMeIn/sms-otp-skill,按仓库说明装上,Agent就获得了取验证码的能力。鉴权、轮询、超时控制这些底层细节,全封装好了,你不需要碰任何底层。
最后把副卡号码配给Agent,写进Skill配置或者系统提示词都行。
三步,完事。
从此Agent遇到需要验证码的登录注册环节,自己走完整个循环,记录时间、触发验证码、读取验证码、回填,全程没有一个人参与。
你只需要看着,它自己就把门刷开了。
说到这,你可能要问,把号码交给Agent,靠谱吗?
我觉得这个担心特别合理,说实话我第一反应也是这个。验证码这东西牵一发动全身,谁拿着这张卡,谁就等于握着一个能注册账号、能收短信的号码,这玩意儿给出去,心里总得咯噔一下。
然后我仔细扒了扒它的机制,倒是放心了不少。
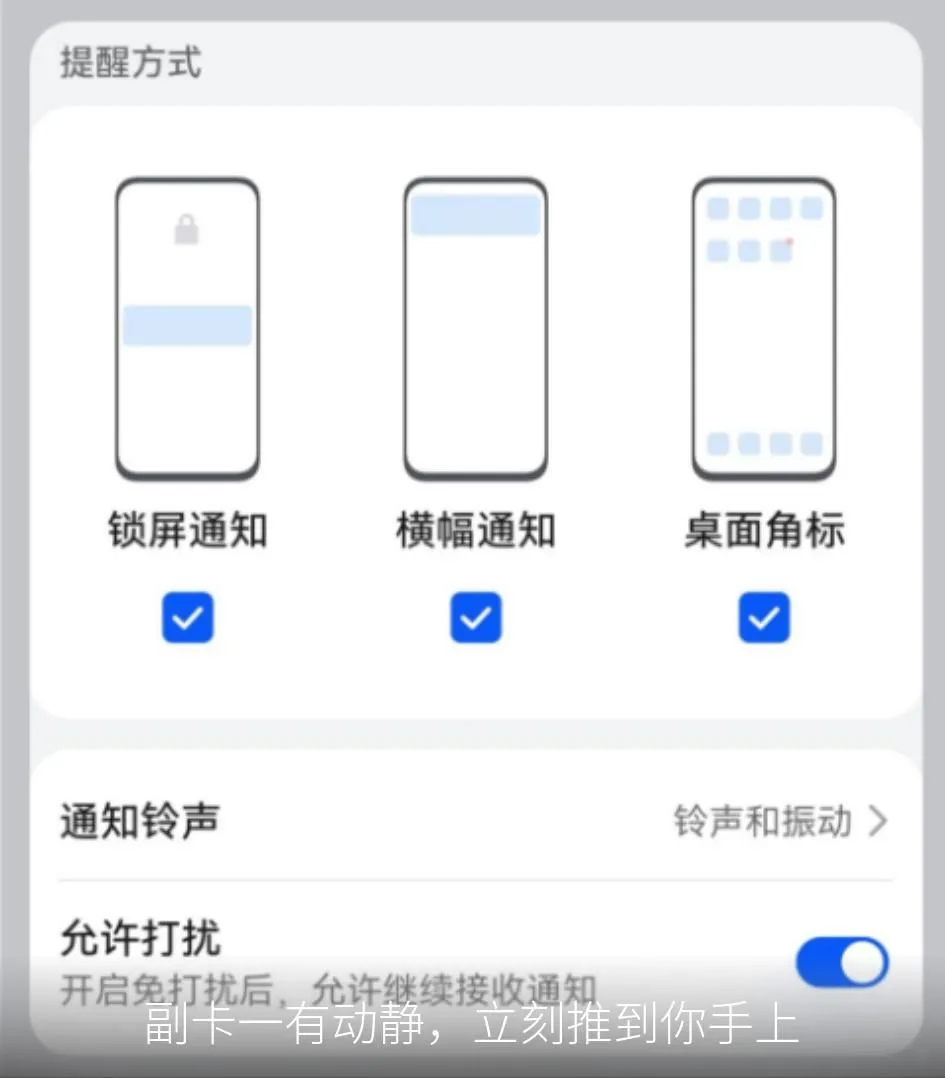
卡始终在你手里,物理上插在你办公室的设备里,这个没得跑。SaaS后台里每条短信都有完整记录,什么时间、什么内容、被哪条流程用了,事后可审计。想更放心,可以在通知通道配一条转发给自己,企业微信、钉钉、飞书都行,副卡一有短信进来,立刻推到你手上。还支持权限隔离,收短信和看短信可以分开,团队里各管各的副卡,互不可见。
最让我觉得妙的,是「只收不发」。设备在固件层面把短信发送能力锁死了,只能接收和转发,从根源上杜绝了这张卡被拿去发垃圾短信的可能。
你想想,接码这个事儿最怕什么,就怕号码被拿去干坏事。它从物理层面把这个可能性焊死了。这个设计,是真的有心了。
技术细节我就不展开了,官方文档写得很全,我自己也还在摸索,挑几个容易踩的坑说说,万一你也要接,能少走点弯路。
一个是时间戳。被动轮询接口里有个参数叫sendTimeSec,必须在触发验证码之前生成,不然会漏掉刚到的短信。文档里写得挺明白,接收时间早于这个时间戳的一律返回未找到,晚一秒,都可能白等。这个边界我第一眼看的时候就觉得,太容易踩了。
一个是抬头匹配。短信里一般都有【某某公司】这种抬头,把这个传进去,能精确锁定目标短信,不传也行,就是谁新取谁。
一个是轮询节奏。两三秒一次,设个六七十秒的总超时,既不会触发限流,也不会死循环。平台从设备收到短信到入库,平均延迟1.5秒左右,轮询前先等一两秒,性价比更高。
还有一个排障经验法则我觉得挺值钱的,有转发记录但失败了,是通道问题,完全没有记录,是规则没命中或者设备没上报。就这两句话,能省你半天排查时间。
当然它也不是万能的,副卡要月租,设备要花钱,你要是只是偶尔手动收一两次验证码,那真没必要折腾。这套东西,是给那些想让Agent真正跑起来的人准备的。
绕来绕去,其实都是为了同一件事,让Agent自己把登录闭环。
写到最后,我倒是想到一个有点意思的角度。
你发现没有,我们一直在做的事,是把自己从流程里一点一点摘出去。一开始是人盯着手机念验证码,现在Agent有了自己的号码,连这一步都不需要人了。
手机号这个东西,某种程度上就是Agent在这个世界上的身份证。而那张插在设备里的实体SIM卡,是它在这个物理世界里的落脚点。一个跑在云上的数字员工,和一个插着电的塑料盒子,就这么通过一条短信接上了。
这可能是Agent真正变成数字员工之前,最朴素也最关键的一块基础设施。不是什么大模型突破,不是什么Agentic范式,就是一张卡、一个盒子、一个接口,把最后一公里的门,自己刷开了。
下次你的Agent再跟你要验证码,你大概可以跟它说一句,自己想办法。
它真的有办法了。
/ 注意,本项目仅在 SyncMein 的500人小群分享。
/ 谢谢你看完了我的文章,我们下次再见吧。
/ 作者:明察
/ 投稿或爆料,请联系邮箱:mingcha@gqmg.com
关键词:AI Agent短信接码, Agent自动接收短信验证码, Agent登录验证码自动化方案, 副卡接码智能硬件配置, Agent接码Skill部署教程


暂无评论内容