
前言:Go二进制天生嵌入pclntab与buildinfo,IDA配合GoReSym五秒即可还原完整函数树,技术栈与依赖版本一并暴露。本文拆解源码级清洗、garble混淆编译、链接后buildinfo清除、运行时反调试四层加固方案,每层附踩坑指南与流水线门禁实践,帮你抬高逆向成本,让核心逻辑不再被一眼看穿。
我用5秒钟,把自己写了一个月的程序完整还原了
前两天晚上,我干了件挺自虐的事儿。
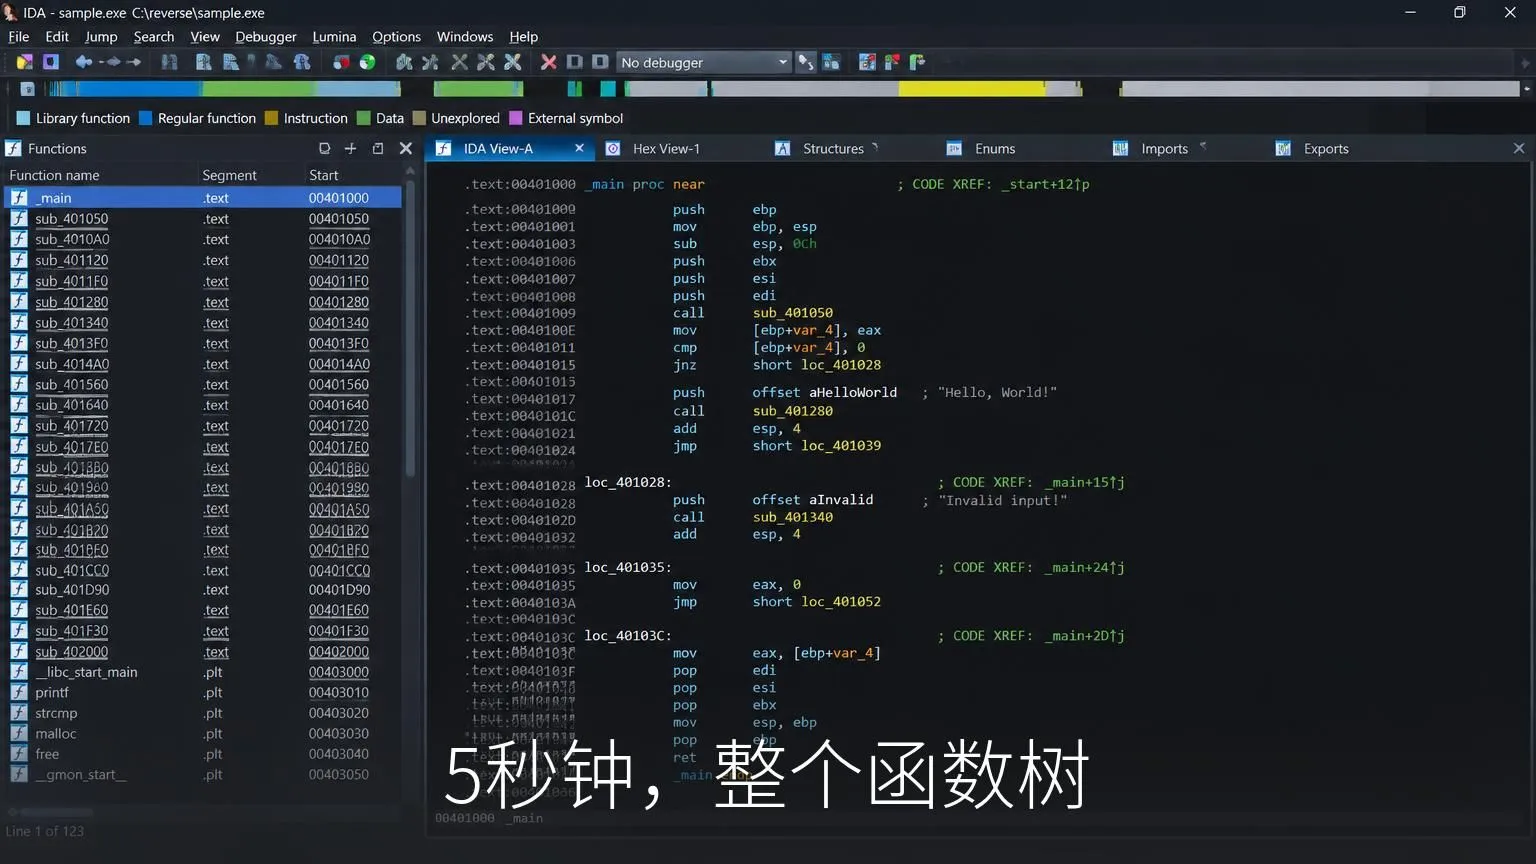
把我们自己发布出去的 px-windows-amd64.exe,拖进了IDA里。
本来只是想确认一下编译配置有没有问题,结果5秒钟之后,屏幕右边把整个函数树给我列的明明白白。606个内部包,函数名跟我写代码的时候一模一样,privateproxy/internal/carrier.(*REALITYCarrier).WrapClient,就那么原封不动地躺在那,连它调用了谁、被谁调用,一张调用图清清楚楚。
我当时就愣住了。
这不是我写的程序吗。怎么在我眼里,比在逆向工程师眼里还要透明。
然后我又跑了一条命令,go version -m,更离谱的事儿出现了。这个exe直接把我用的技术栈全交代了。
path  privateproxy/cmd/px
mod   privateproxy  (devel)
dep   github.com/refraction-networking/utls  v1.8.2
dep   golang.zx2c4.com/wireguard
dep   gvisor.dev/gvisor
build vcs.revision=2667322d5ed873c2...
uTLS做TLS伪装,gVisor做用户态网络栈,WireGuard,连git commit的hash都给我打印出来了。
等于我把家门钥匙,用胶带贴在了门上。
坦率的讲,在这之前我一直觉得,程序都编译成二进制了,总归是安全的吧,这玩意儿都变成01了,还能看出花来???
事实是,能。而且比你想象的容易得多。
很多朋友可能不知道,Go编译出来的二进制,天生就是个老实人。因为Go的运行时要在panic的时候打印堆栈,所以编译器会把一张叫pclntab的表塞进二进制里,里面存着每个函数的名字、地址、源文件路径。你用-s -w去strip,strip掉的只是DWARF调试信息和标准符号表,pclntab动都不动。然后Mandiant有个开源工具叫GoReSym,直接按Go运行时读这张表的方式去解析,越strip越好读,5秒还原函数树不是段子,是它的日常操作。
buildinfo更狠,Go 1.13之后默认把模块信息和依赖树嵌进去,等于随包附赠一份技术栈说明书。
你想想看,这意味着对面的工作量从「读一个月汇编」变成了「跑一条命令」。这仗还怎么打。
所以后来我花了挺多个晚上,把这块从头到尾加固了一遍。这套东西我不敢说多成熟,说实话我也不确定是不是最优解,但每一步都是我自己踩过一遍的,写出来,如果你也用Go写点不想被人一眼看穿的东西,应该能帮你省几个通宵。
1、源码级清洗,先把家底扫干净。
加固的第一刀不在编译器,在你自己的代码里。我们当时在.rodata段里用正则一扫,50多条明文报错躺在那,什么「reality carrier: parse server certificate」,什么「session is draining and rejecting new streams」。这些字符串看着无害,但逆向的人用交叉引用一点,直接就跳到中间人检测的分支了,等于你把防御逻辑的地图标注好了送给他。
所以第一步,把所有底层报错收敛成错误码,明文全删,码表自己留着。协议里的域分隔符,PX/2/client-hello这些,改成栈上掩码动态还原,用完立刻clear()擦掉。握手完成后,shared、trafficSecrets这些敏感字节全部defer wipeBytes()强制清零,防止内存转储被抠走。
这块的坑是,错误码化之后你自己排查问题会变痛苦,头两天我盯着一条「错误码47」的日志发呆了半天,愣是没想起来47是啥。所以码表一定要维护好,别问我怎么知道的。
2、编译期混淆,上garble。
Go官方不提供混淆器,社区的事实标准是burrowers/garble,用法简单到离谱,拿它包一层go build就行。-literals把字符串常量全量加密,-tiny精简运行时元数据,符号全部随机哈希化,编出来的二进制,函数名全是a1b2c3这种东西。
但坑也是真坑。garble会静态分析哪些结构体被反射用到,用到的保留原名,没用到的一顿乱改,这个判断不总是准,JSON序列化偶尔会炸出一些你完全看不懂的字段丢失。还有//go:linkname这种底层指令,混淆之后可能直接编译失败。我的建议是流水线里一定留一个-NoObf的开关,出问题的时候能快速切回未混淆版本对照排查,不然你连「是代码的bug还是混淆的bug」都分不清,那滋味,真的就是一声叹息。
3、链接后清洗,把说明书撕了。
garble再强,buildinfo那个块还在。所以我写了个脚本scrub_binary.py,在每次打包发布前强制跑一遍,把Go buildinf的魔数块整个抹掉,覆写编译器版本标识和VCS信息。验证方式特别朴素,清洗完再跑一遍go version -m,必须报错才算过。
这块的坑是下刀深浅。抹多了程序直接起不来,所以这一步必须挂在回归测试后面,先测试后清洗,顺序在也不能反。
4、运行时防护,防活人。
前三层全是防静态分析的,防不了动态调试。x64dbg挂上去单步,Frida直接从内存里抠密钥,你前面干的一切都是白干。
所以我们加了个internal/guard。Windows下查PEB里的BeingDebugged标志位,再调CheckRemoteDebuggerPresent兜底,Linux下轮询/proc/self/status里的TracerPid,再加RDTSC时钟差分检测断点。最骚的是静默投毒,检测到调试器,不崩、不弹窗、不退出,就当没看见,但握手前调用的PoisonKey()会把假密钥塞进去。对方美滋滋地把密钥抠回去分析,分析的全是垃圾。
这块的坑是误杀。有些安全软件自己也会挂调试器,所以一定要留OnDebuggerDetected的审计钩子,先记录再决策,别上来就杀进程,不然用户莫名其妙掉线,你连原因都查不出来。
四层都上完,还没完。加固不是加完就完事儿,得有门禁。我们现在的流水线是garble构建,scrub清洗,anti_reverse_scan扫描,全部PASS才允许进release目录,最后go test -count=1全量14个子包,加smoke_test兜底。中间任何一环红了,产物直接拦下。这套跑下来,静态敏感字符串检出率归零,7个release产物全量PASS。
说到这个,我得坦白一件事。这套东西,挡不住真正的高手。
安全圈有句老话,Kerckhoffs在上上个世纪就讲过,一个密码系统的安全性,不应该建立在算法保密上。混淆这种事在学术圈有个不太好听的名字,security through obscurity,靠模糊求安全。你把函数名全哈希了,人家照样能从行为特征入手。这话对,也不对。
对的部分是,它确实防不住顶级逆向工程师,这个我认。
不对的部分是,逆向这件事从来不是0和1,它是一条成本曲线。你每抬高一度成本,就筛掉一批人。5秒钟能还原的程序,谁路过都会顺手看两眼。看半天全是乱码哈希的程序,绝大多数人扭头就走。你不需要防住所有人,你只需要让看你的成本,高过看别人的成本。
Bruce Schneier说过一句话,安全是一个过程,不是一个产品。我以前觉得这话是写给安全公司的,现在觉得,它是写给每一个要发布二进制的人的。
昨晚,我又把加固后的exe拖进了IDA。
函数树没了,全是哈希名。buildinfo读不出来。字符串搜PX/2,一个都搜不到。
5秒钟。
这回,轮到对面的人对着一片乱码发呆了。
想想就觉得,还挺爽的。
/ 注意,本项目仅在 SyncMein 的500人小群分享。
/ 谢谢你看完了我的文章,我们下次再见吧。
/ 作者:明察
/ 投稿或爆料,请联系邮箱:mingcha@gqmg.com




暂无评论内容