
前言:WARP隧道i/o超时,DNS查询石沉大海,隧道看似建立实为单行道。根因是Cloudflare将WireGuard保留字节征用为24位客户端ID,用于Anycast负载均衡,标准wireguard-go解析出unknown type后丢弃全部响应包。出站注入、入站抹零reserved字段即可修复。
三个字节,把我干懵了。。。
先看三行日志。
2026/11/02 16:03:12 px_stream_dial_failed user=alice target=vip.gqmg.com:443 err=warp: tunnel dial failed: lookup vip.gqmg.com. on 1.0.0.1: write udp 172.16.0.2:27061: i/o timeout
2026/11/02 16:03:29 px_stream_dial_failed user=alice target=vip.gqmg.com:443 err=warp: tunnel dial failed: lookup vip.gqmg.com. on 1.0.0.1: write udp 172.16.0.2:31327: i/o timeout
2026/11/02 16:03:39 px_stream_dial_failed user=alice target=vip.gqmg.com:443 err=warp: tunnel dial failed: lookup vip.gqmg.com. on 1.0.0.1: write udp 172.16.0.2:64870: i/o timeout
11月2号下午四点,我把自己写的代理服务重启了一遍,心里想着这次总该好了吧。结果三分钟不到,三条 i/o timeout 整整齐齐刷在屏幕上。
说实话,那一刻我是有点麻的。
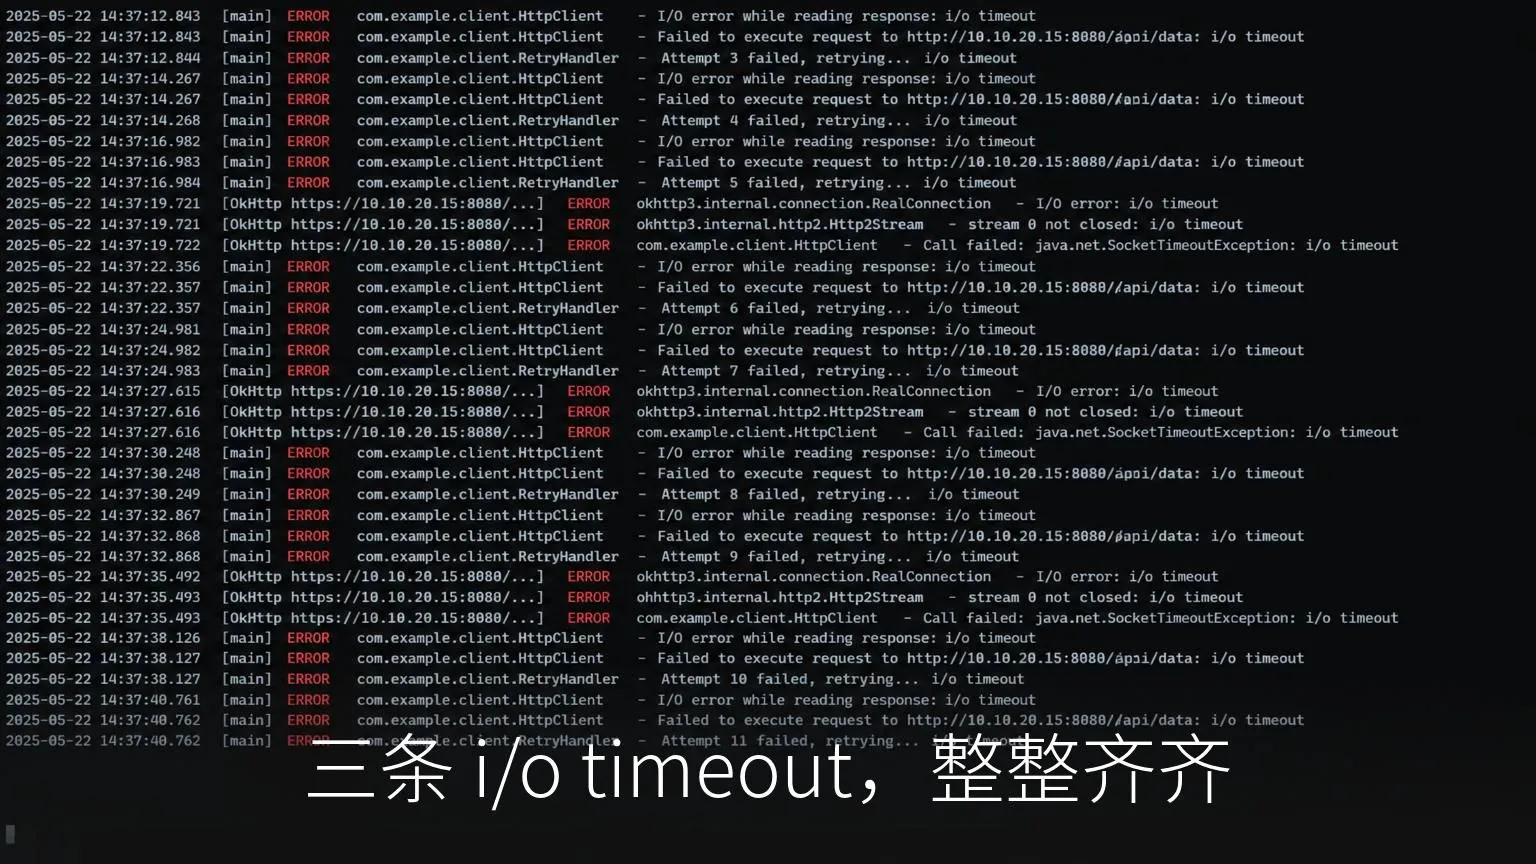
这个服务里有个出站隧道,走的是 Cloudflare 的 WARP。日志里写得清清楚楚,隧道本身是活的,WireGuard tunnel active,连 Cloudflare 边缘的 162.159.192.1 都连上了。但只要一发起真实的请求,去查个 DNS,就直接 i/o timeout。
第一反应,DNS 的锅。
我寻思了一下没寻思明白,1.0.0.1 是 Cloudflare 自家的 DNS,WARP 隧道里查它天经地义,怎么会超时。换了个 DNS,还是超时。又换一个,还是超时。
这时候我才反应过来一个特别蠢但特别关键的事实。那个 DNS 查询,是从隧道内部的虚拟 IP 172.16.0.2 发出去的。也就是说,这个查询包要出网,必须先穿过 WARP 隧道本身。
查询超时,不是 DNS 的问题,是隧道聋了。
包出得去,回不来。
那就开 debug 吧。WireGuard 内核级的 debug 日志一开,答案直接糊我脸上。
DEBUG: [wireguard] Received message with unknown type
未知类型。
我当时就愣住了。
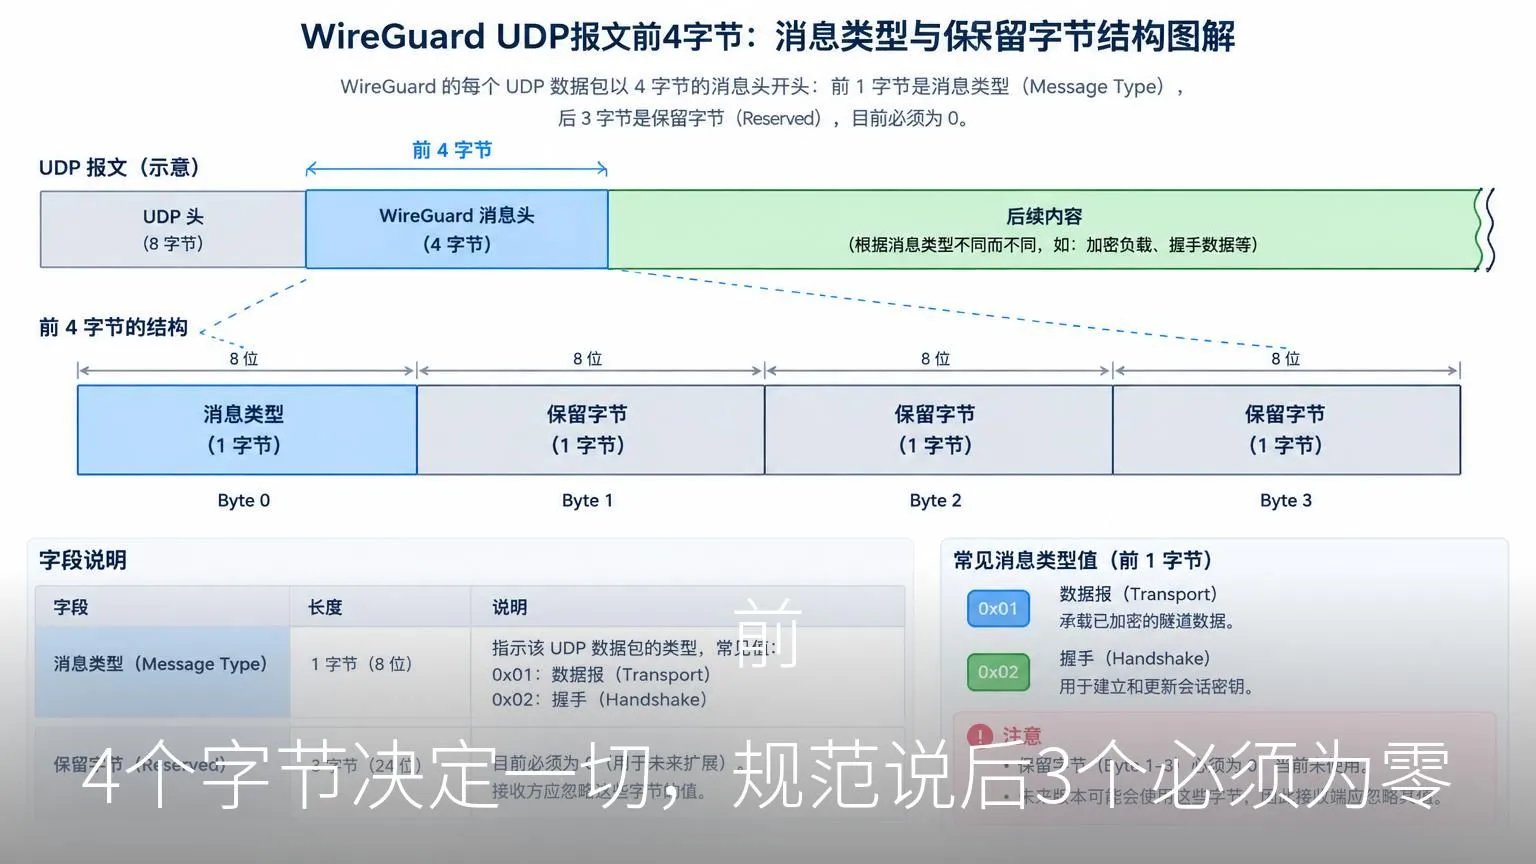
你想想看,WireGuard 的报文格式简单到令人发指,所有 UDP 包的前 4 个字节就是消息类型,1 是握手发起,2 是握手响应,3 是 cookie,4 是数据传输。官方的 wireguard-go 解析的时候,直接把前 4 个字节按小端序读成一个 uint32,完事。
因为协议规范里写得明明白白,第 1 到第 3 字节是保留位,必须全零。所以读出来的这个 uint32,永远只可能是个位数。
然后 Cloudflare 回过来的包,读出来是 0x4f139b02。
???
一个巨大的、不认识的天文数字。wireguard-go 一看,不认识,丢了吧。
于是 Cloudflare 回应的每一个握手响应、每一个数据包,全部被当成垃圾扔掉了。隧道看起来建立了,实际上是个单行道,我的包出去了,Cloudflare 的回应永远进不来。DNS 查询发出去,石沉大海,i/o timeout。
真的就是一声叹息。
那 Cloudflare 为什么要往这 3 个字节里塞东西?
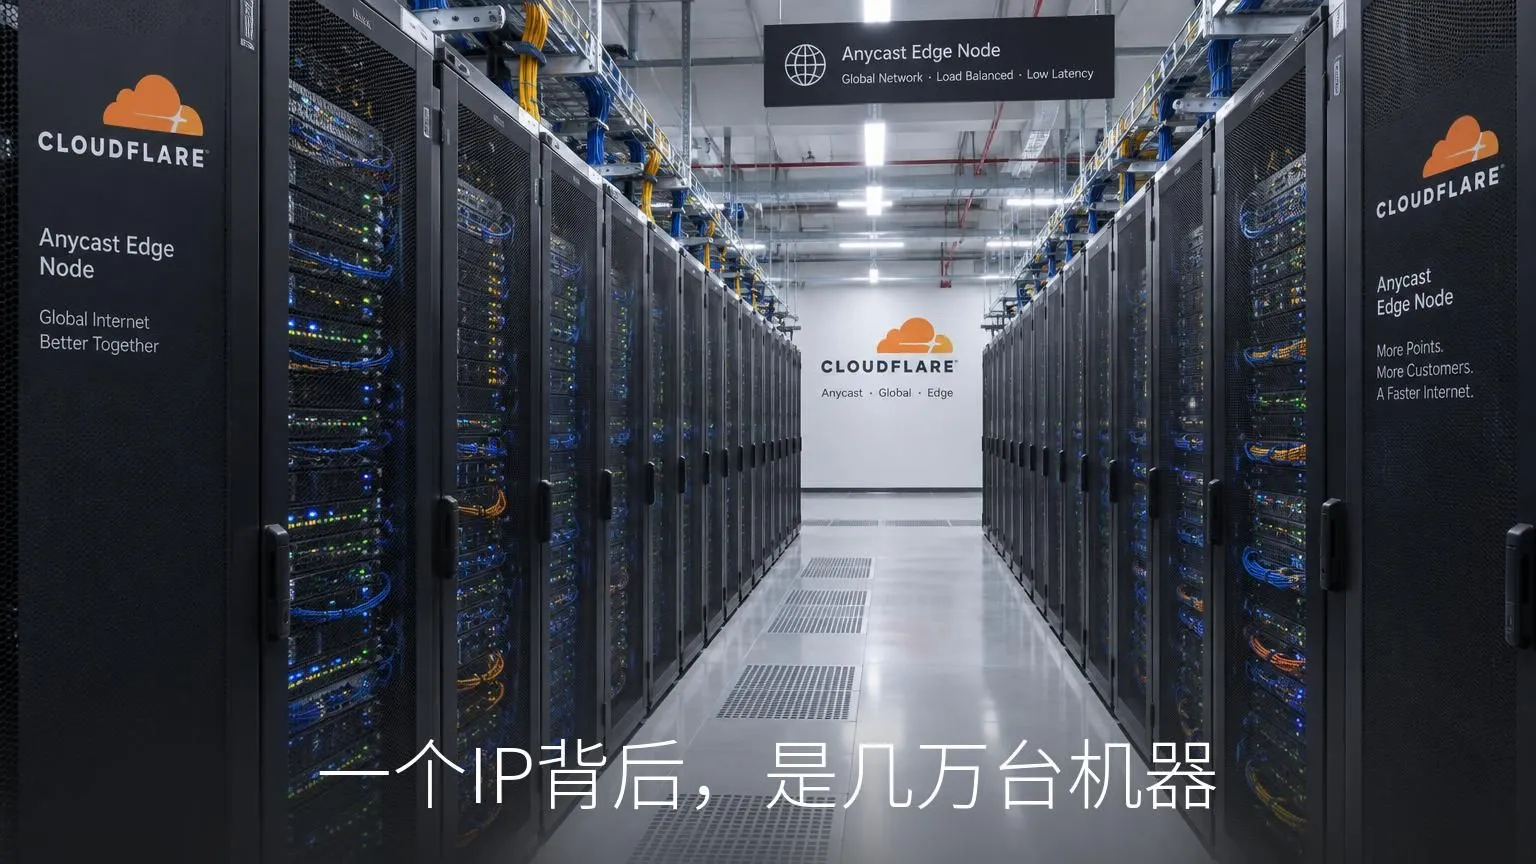
这就得说到 WARP 的架构了。WARP 用的是一个全球统一的 Anycast IP,比如 162.159.192.1,全世界的用户都连这一个 IP。但这个 IP 背后是什么,是一个机房里几万台并行跑着的服务器,靠等价多路径路由撑起来的集群。
问题来了。你的 UDP 包到了机房门口,负载均衡器得决定把你交给哪一台机器。而 WireGuard 的握手包在建立之前全是加密的,身份信息藏在密文里,负载均衡器不解密就什么都看不见。更麻烦的是手机网络下,你的 IP 和端口说变就变。
那负载均衡器怎么记住你是谁?
Cloudflare 的答案骚得很。协议规范里那 3 个「必须为零」的保留字节,正好 24 位。Cloudflare 把它征用了,塞进去一个 24 位的客户端 ID。这样负载均衡器不用解密,扫一眼包头前 4 个字节,就能按这个 ID 把你的流量精准派到同一台机器上。下行的时候,边缘节点也会把这 3 个字节原样回显给你。
一个 IP,几万台机器,靠 3 个字节维持会话。你说这设计骚不骚。
你先别急着骂 Cloudflare 乱改协议,换你坐在他们的位置上,几万台机器共用一个 IP,你也没别的选择。
但标准 wireguard-go 不认啊。规范说这 3 个字节是零,那我就当它是零。你 Cloudflare 在里面塞了私货,我读出来的类型自然就面目全非。
说到这块,肯定有朋友要问了,两边就不能坐下来协商一下吗?
协商不了。这两个项目背后是两种完全相反的技术哲学。
WireGuard 的作者 Jason Donenfeld 是个极简主义者,这个协议的设计目标就是拒绝膨胀。没有版本协商机制,不接受任何厂商私有字段,白皮书怎么写就怎么做,一百年不许改。这种偏执换来了极致的安全性和可审计性,但也注定了它不给任何人留后门。
而 Cloudflare 是实用主义。WARP 是商业产品,服务于它自家的 Zero Trust 生态,它从来没把 WARP 当成「通用 WireGuard 节点」对外开放。客户端用的是自研的 Rust 库 BoringTun,内部早就适配好了这 3 个字节。
所以你去看主流的代理生态,sing-box、Xray、Mihomo,凡是支持 WARP 的,无一例外都单独开了一个 reserved 配置项,内部还要 fork 一份 wireguard-go 自己打补丁,在收发包的时候专门注入和抹除这 3 个字节。
也就是说,我不是第一个踩这个坑的人,我只是没看攻略。
愚钝如我。
修法其实简单得可笑。出站的时候,发往 Cloudflare 之前,把客户端的 reserved ID 注入到前 3 个字节。入站的时候,交给 wireguard-go 解析之前,把这 3 个字节抹回零。一进一出,两边都满意。
改完跑了一次测试。
DEBUG: [wireguard] peer(bmXO…fgyo) - Sending handshake initiation
DEBUG: [wireguard] peer(bmXO…fgyo) - Received handshake response
Attempting dial to www.cloudflare.com:80 via WARP...
Received 512 bytes: HTTP/1.1 301 Moved Permanently
握手在毫秒级完成。紧接着 dial Cloudflare 官网,HTTP 301 干干净净地回来了。
那一刻的感觉,太爽了。
顺手还修了两个小问题。一个是 Cloudflare 注册 API 返回的节点端口经常是个 0,不校验的话 UDP 包就发到端口 0 上去了,现在自动纠正成 Cloudflare 专用的 2408。另一个是把直连回退默认打开,WARP 抖动的时候自动降级直连,不至于断流。
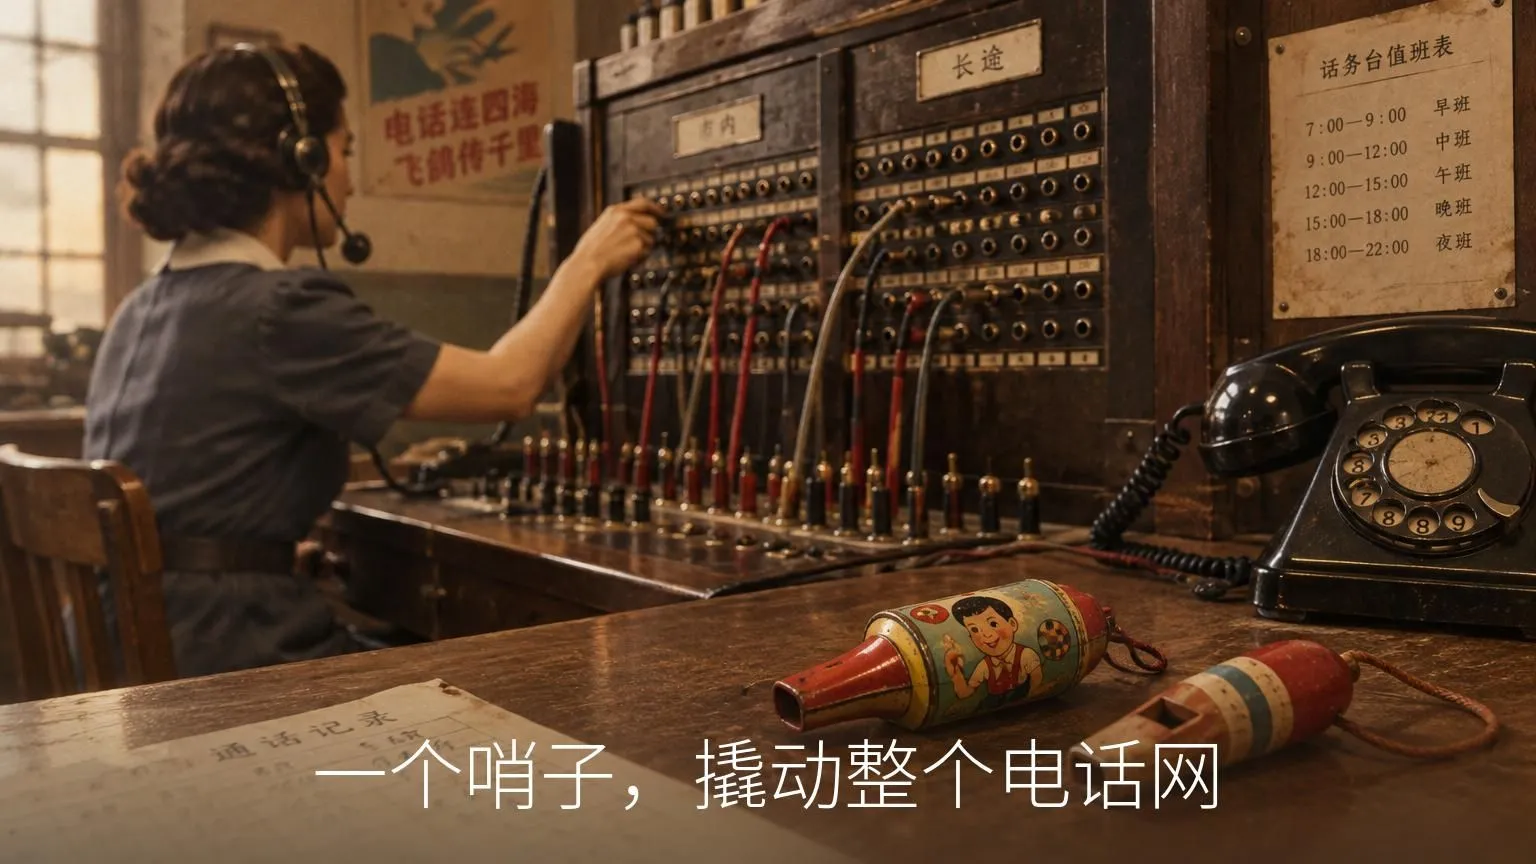
写到这,我聊着聊着突然想起一个特别老的故事。
上世纪六七十年代,美国的电话网络全走带内信令,控制信号和通话声音挤在同一条线路上。设计者觉得 2600Hz 这个频段不会有人碰,就留成了系统内部的控制音。结果一个叫 John Draper 的老哥发现,Cap’n Crunch 麦片送的玩具哨子,吹出来正好是 2600Hz。对着话筒一吹,整个长途交换系统就以为你挂机了,可以免费打全球长途。
电话飞客时代就这么开始了。
你看,协议设计者留下的空白和保留位,从来就留不住。以太网帧里有,IP 头里有,WireGuard 里也有。只要那个位置「反正没人用」,就一定会有人来用,而且用得理直气壮。
规范是死的,流量是活的。
顺着这个再聊聊未来吧,这东西还会变吗?
我的判断是,在 WireGuard 这套架构下,基本不会了。WARP 跑了六年多,上面坐着几千万免费手机用户和一大堆跨国企业的 Zero Trust 终端,任何对握手的微小改动都会让全球存量客户端集体离线。而且 24 位客户端 ID 单机房能撑一千六百多万并发,容量绰绰有余,没有推倒重来的动力。
真正的变数在两个地方。一个是 Cloudflare 正在 IETF 里推 MASQUE,基于 QUIC 的新隧道协议,新版 Zero Trust 客户端已经在部分场景切换过去了,那是下一代的事。另一个比协议本身更现实,运营商对 UDP 2408 端口的限速和丢包。所以我们代码里备了 500、1701、4500 几个备用端口,加上直连回退,真被卡了也有退路。
回到开头那三行 i/o timeout。
它们不是 DNS 的锅,不是网络的锅,甚至说不上是谁的锅。是三个本该为零的字节,一边被规范宣判为零,一边被现实填成了身份。
三个字节。不多。
但够我把一下午搭进去。
/ 注意,本项目仅在 SyncMein 的500人小群分享。
/ 谢谢你看完了我的文章,我们下次再见吧。
/ 作者:明察
/ 投稿或爆料,请联系邮箱:mingcha@gqmg.com




暂无评论内容