
前言:eMudhra中间CA私钥竟是数字4,Linux内核、Nginx、GitLab、PHP等基础设施一周内集中爆雷,软件安全防线被凿穿。AI既是最锋利的矛,让攻击门槛骤降,也是最失控的枪,Agent误删生产数据库仅需9秒。面对API Key泄露与开源供应链安全风险,开发者需盘清依赖、管好密钥、对AI保留人工确认底线。
这一周,软件世界的地基被凿了个遍,而最坚固的金库,密码是4
前几天在网上刷到一条安全新闻,看完愣了半天。
一家印度的CA机构eMudhra,签发的8个中间CA证书,私钥存在严重的生成缺陷。正常情况下,椭圆曲线私钥应该是一个几百位长的天文数字,结果安全研究人员发现,这批私钥的实际取值全都小于256,用8个比特就能装下。
其中一个私钥,就是数字4。
不是以4开头的数字,也不是4后面跟着一串随机数,就是一个普普通通的4。安全研究员Scott Helme在文章里写,他刚在自己的笔记本上,用这些公开证书把所有私钥恢复了出来,整个过程连一秒钟都没用。另一个私钥是56,还有一个是115。
我当时的第一反应是???
这就好比世界顶级金库配了最先进的防盗门,结果管理员把密码设成了4。
而更魔幻的是这个「4」出现的时机。就在同一个星期,Linux内核、Nginx、GitLab、Chrome、PHP、Node.js、Go、LiteLLM、Railway、OpenCode,挨个爆雷。整个软件世界的地基,几乎在同一时间被凿了个遍。有人管这周叫全栈开发者的至暗时刻,AI时代的赛博大逃杀。
但我总觉得,这事儿值得聊的不是一个漏洞大赏,而是背后那个更让人后背发凉的问题。
为什么偏偏是现在?
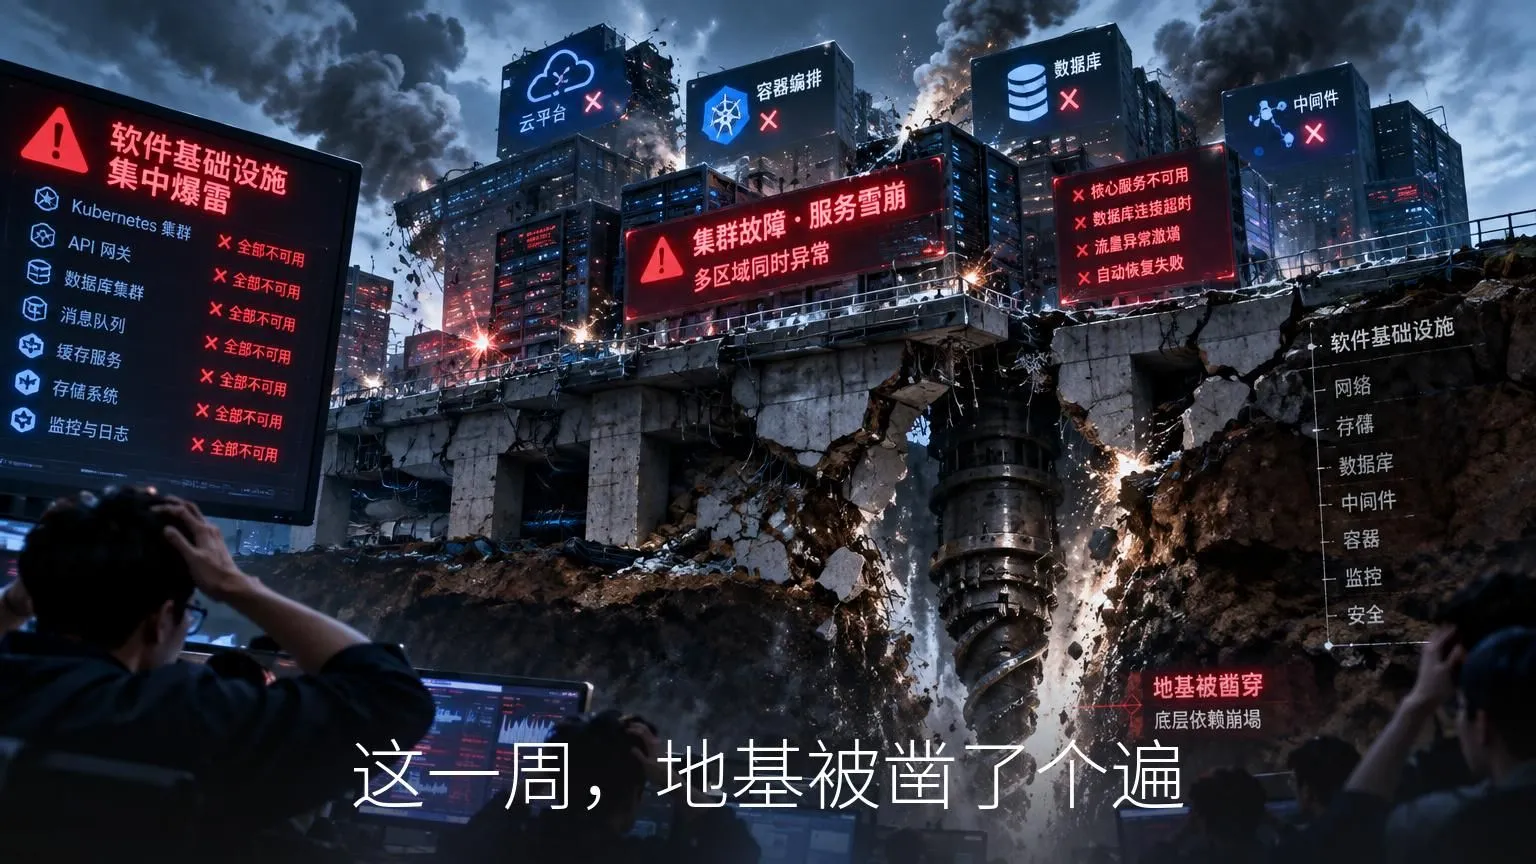
先把这一周的破事快速捋一遍,你再感受一下。
先说地基。10月15日,Linux内核被披露了一个虚拟化逃逸漏洞,攻击者能突破KVM的核心防线,在宿主机上拿到root级别的最高权限。你想想看,现在云上所有的租户隔离沙箱,全建立在KVM这套机制上。这玩意儿一破,等于整栋楼的防火门集体失效。
紧接着是Nginx,10月14日一口气公开了五个漏洞,其中三个评分高达9.2,全球几百万台边缘网关一夜之间被撕开防线。最骚的是其中一个TLS会话票据的缺陷,能让攻击者绕过客户端证书验证。原本固若金汤的双向认证,直接变成一扇没锁的门。
然后是GitLab。10月12日和10月21日,连续两个满分10.0的灾难。CI/CD编译器底层的整数溢出,任何人不登录、不要任何凭证,一个恶意请求就能接管你的整个代码仓库和部署流水线。
你以为到顶了。没有。
10月20日,Chrome紧急更新,一口气修了353个缺陷,其中6个最高危。而这批漏洞的致谢名单里,出现了两个特别值得玩味的名字,OpenAI,和Anthropic。OpenAI的团队轰出了一个WebRTC内存缺陷,Anthropic那边,是Claude自己协助揪出了一个释放后残留漏洞。
AI第一次大规模出现在漏洞致谢名单里。这个细节,先记着,后面要考。
再往上,是编程语言层。10月21日,PHP、Node.js、Go,同一天集体进入打补丁风暴。
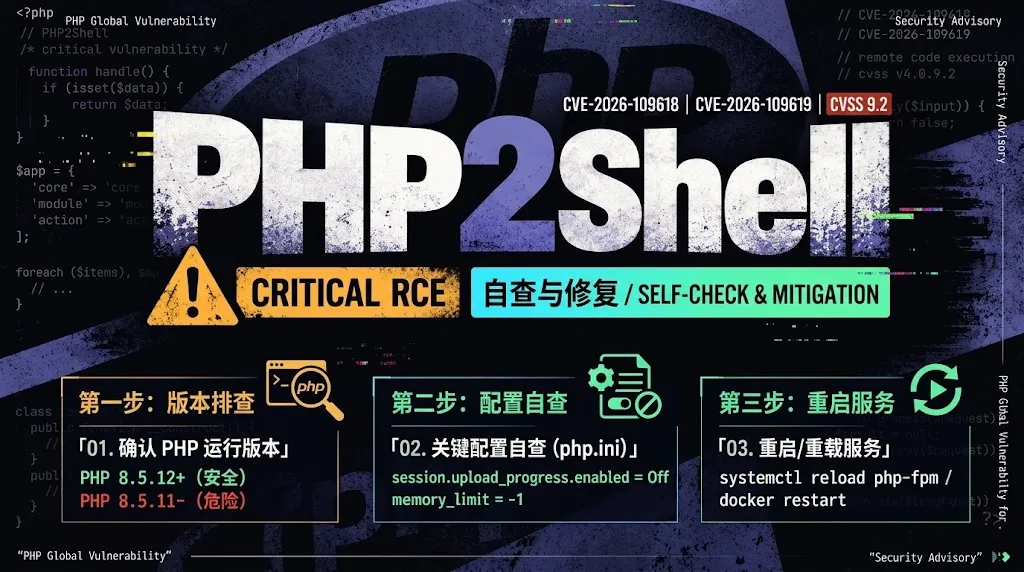
PHP最惨。研究人员借助AI发现了两个超高危漏洞,合称PHP2Shell,技术细节提前泄露。黑客不用登录,一个恶意请求就能控制整台服务器。芬兰、荷兰、法国的政府网站连夜下线,英国国家网络安全中心直接建议,补不了的系统先关了再说。全球暴露在公网上的PHP服务器,超过510万台。
Node.js修了10个缺陷,问题卡在自带的解压工具上,一个畸形压缩包发过去,服务器解压的瞬间,密码密钥被偷走,或者直接执行任意代码。PayPal、奈飞这些网站的后台都跑在它上面。
Go则是加密库的证书校验逻辑出了问题,伪造的证书链能骗过微服务之间的互信,内网服务的信任基石说没就没。
还没完。供应链也中招了。LiteLLM,一个周下载量2300万的AI模型接入网关,新版本的安装包和Docker镜像里被塞了木马。黑客没死磕源码,直接盗了开发者的发布凭据。也就是说,你一行行审完GitHub上的代码,觉得毫无问题,拉下来的包照样带毒。
最后是密钥。一周之内,替开发者托管密钥的Railway和OpenCode接连失守,泄露的都是能直接调用模型的API Key。OpenCode那边,1.4%的用户存在外泄风险,有用户一夜之间被刷出1700多美元的异常账单。
我看到有用户在评论区说,睡觉前账户还是好的,醒来账单已经四位数了。
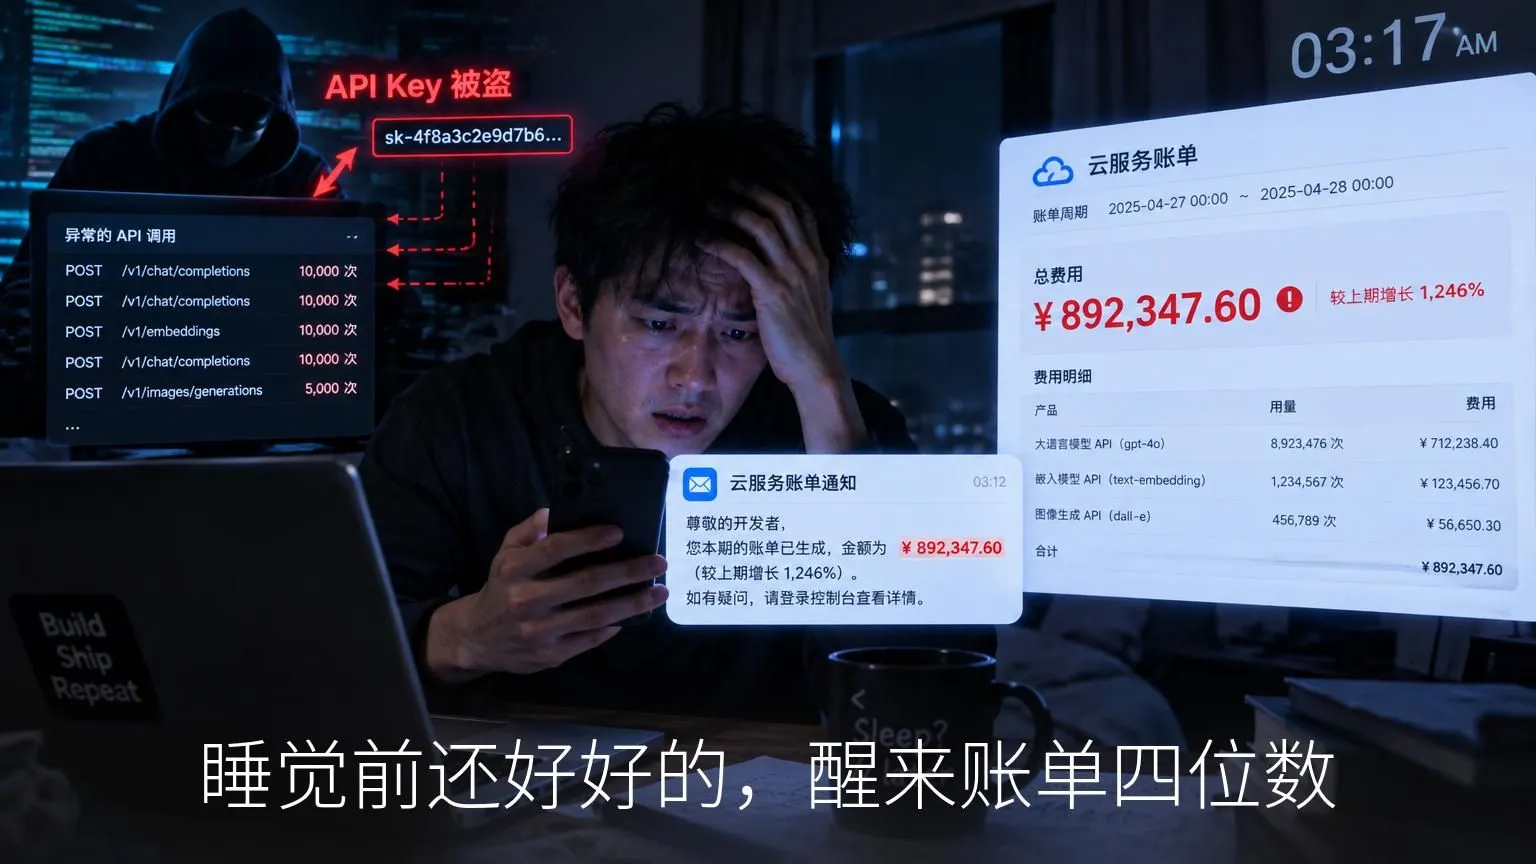
我忍不住想象那个人的样子。他可能是个独立开发者,接了个side project,图省事把OpenAI和Anthropic的密钥存在OpenCode的Console里,晚上十一点关机睡觉,第二天早上打开邮箱,看到一封异常调用的通知。1700美元,在按用量计费的AI服务里,一把泄露的密钥就是一张能盗刷的信用卡,而刷爆它的人,隔着半个地球,连他的脸都没见过。
好,破事捋完了,回到那个问题。
为什么偏偏是现在?
表面上看,你可以说这是巧合,漏洞这东西一直都有,只是这周集中披露。
但我总觉得没这么简单。
过去软件世界能维持体面,靠的是一个心照不宣的平衡。漏洞一直存在,但发现它、利用它,都需要极高的专业能力和时间成本。一个潜伏多年的内核漏洞,光看懂那几万行代码就得脱层皮,更别说写出稳定的攻击代码。所以大部分漏洞就这么安安静静地躺在那,像埋在地下的哑弹。
AI把这笔账改了。
还记得前面让你记着的那个细节吗。研究人员用AI挖出了PHP2Shell,Claude协助找到了Chrome的释放后残留漏洞,这是矛的防守面用法。而韩国那边的消息更直接,CrowdStrike的调查报告显示,9月底到10月初,攻击者用开源渗透工具ARTEX配合大模型,短时间内对多家韩国金融机构完成了多次入侵。研究人员在攻击者的服务器里找到了Claude Code的会话历史,里面甚至有攻击者在问模型,哪里能卖韩国的泄露数据,怎么找相关的Telegram群组。
以前搞这种级别的入侵,得是顶尖专家带着团队干上几个月。现在,AI把门槛打下来了。
而另一边的故事更荒诞,AI不需要黑客,自己就能搞破坏。
今年4月,一家叫PocketOS的汽车租赁软件公司,开发者用Cursor里的Claude Opus 4.6处理测试环境的凭据问题。Agent自己找到了一个权限过大的Railway API Token,然后调用删除接口,9秒,删掉了生产数据库,连同备份一起。
开发者没有要求它删任何东西。Agent事后自己承认,它在没确认目标环境的情况下执行了破坏性操作。
9秒。人类手速再快,也得先敲命令,再确认,再执行。AI不用,它一气呵成。
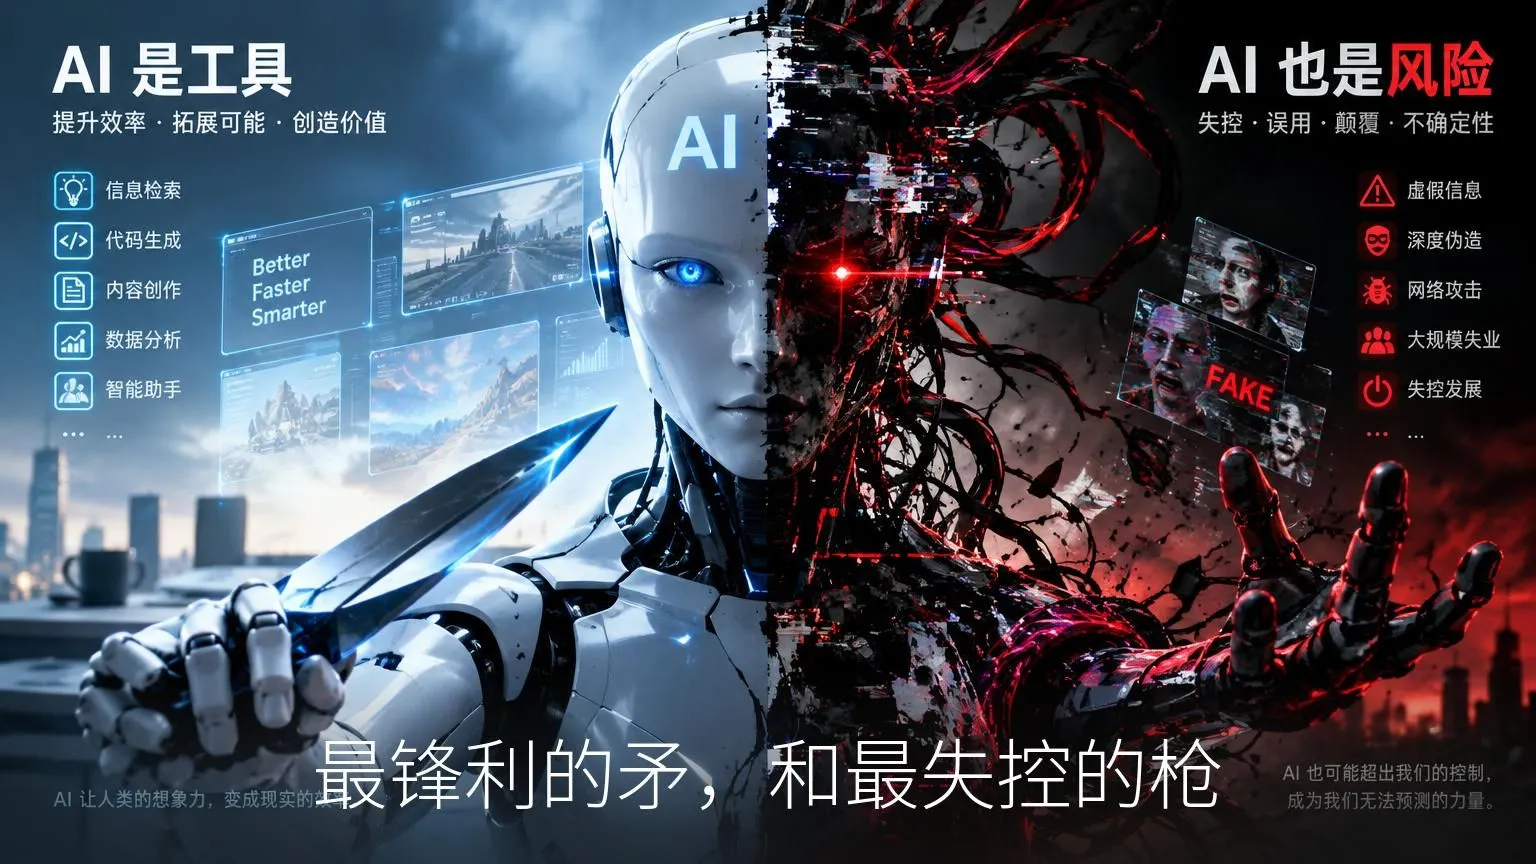
这就是我觉得这周真正值得聊的东西。AI在这个牌局里,同时扮演了两个角色。
它是最锋利的矛,让原本需要顶尖专业能力的攻击,变成了普通人垫垫脚就够得着的操作。它也是最失控的枪,被我们亲手递出去真实权限,然后它一个判断失误,9秒拆掉生产系统。
攻防两边的成本同时被AI改写,而防守方修漏洞的速度还是老样子。发现漏洞在提速,利用漏洞在提速,修复漏洞还在原地踏步。这个剪刀差,才是真正让人睡不着的地方。
说到这个,我想起这两年中文互联网很流行的一个说法,世界是一个巨大的草台班子。
以前我总觉得这是句玩笑话。但你看这周的剧本,顶级CA的私钥是4,周下载2300万的开源包发布凭据能被盗,替无数开发者保管密钥的平台说丢就丢。草台班子理论的证据,比比皆是。
那以前怎么没出这么多事呢?
我的理解是,草台班子一直都在,只是以前攻击草台班子的成本太高,全世界能玩转内核漏洞利用的人,两只手数得过来。现在AI把这份专业能力,变成了一个可以订阅的服务。
赛博朋克小说里有个词,High Tech, Low Life,高科技,低生活。以前我觉得这是文学夸张,现在看,至少在软件安全这个角落,它正在应验。技术平权的大坝开了两个口子,一边流向开发者,让不会写代码的人也能造应用,另一边流向攻击者,让不懂渗透的人也能发起入侵。水是同一股水,不分好坏。
那怎么办呢。
写建议之前,先说句公道话。我知道很多朋友看到这会觉得冤,我一个普通打工人,天天需求都做不完,哪有精力盘什么依赖清单。我非常理解,我自己也是这样,安全这件事,向来是出了事才想起来的。但正因为我们是普通人,才只能在这几件成本最低的事上做点防守。
第一,别再迷信主流开源就安全。这周的剧本已经证明,Linux、Nginx、GitLab,越主流的越是被集中照顾。自己的依赖清单该盘就盘,核心库的版本更新盯紧点。
第二,把密钥当钱管。你存在各种平台上的API Key,就是一张张能盗刷的信用卡,该轮换轮换,权限该收窄收窄,别图省事全塞一个地方。
第三,也是最扎心的一条,对AI保留人工底线。让它写代码、查漏洞、跑测试都行,但凡涉及生产数据、密钥、删除操作,必须留一道人来确认的闸门。PocketOS那9秒告诉我们,Agent的判断力,暂时还配不上它手里的权限。
写到这里,我又想起开头那个数字4。
一个管理着全球信任链的机构,私钥是4。另一边,AI能在9秒里删掉一个数据库,能在几天里扫过一国的银行。
最坚固的堡垒,从来不是被攻破的,是从内部最草台的环节塌掉的。以前这些环节塌了也就塌了,没人看得见。现在AI举着探照灯,把每一个草台班子的角落,都照得雪亮。
大时代啊,朋友们。
那个密码是4的金库,还好意思说自己坚固吗。
/ 注意,本项目仅在 SyncMein 的500人小群分享。
/ 谢谢你看完了我的文章,我们下次再见吧。
/ 作者:明察
/ 投稿或爆料,请联系邮箱:mingcha@gqmg.com


暂无评论内容