
前言:GEEKCON安全极客大赛无人机攻防演示进行到一半遭举报,多名选手与裁判被带走配合调查,十二年赛事议程当场暂停。本文梳理无人机飞控破解的法律红线与灰产现状,探讨白帽黑客漏洞披露困境:当负责任披露通道被堵,漏洞或将流向黑市,安全免疫系统能否延续?
10月24日下午,上海西岸,GEEKCON 2026的现场,无人机攻防演示正进行到一半,警察来了。
不是彩排,不是节目效果,是真的警察。有人报了警,理由是这场合法办了十二年的比赛,在「教唆他人破解无人机」。多名参赛选手、裁判被带走配合调查,议程当场暂停。
一个全球前三的黑客大赛,在自己的主场,被人举报了。
而举报它的,大概率是这家比赛过去十二年里一直在帮忙「保护」的对象,一家头部无人机厂商。
我看到这个消息的时候,第一反应是???
这个消息的份量,我是反复读了三遍才反应过来的,愚钝如我,一开始甚至以为是个段子。然后就是一种很奇怪的荒诞感,怎么说呢,就像消防演习演到一半,消防队把组织演习的人抓走了,理由是纵火。
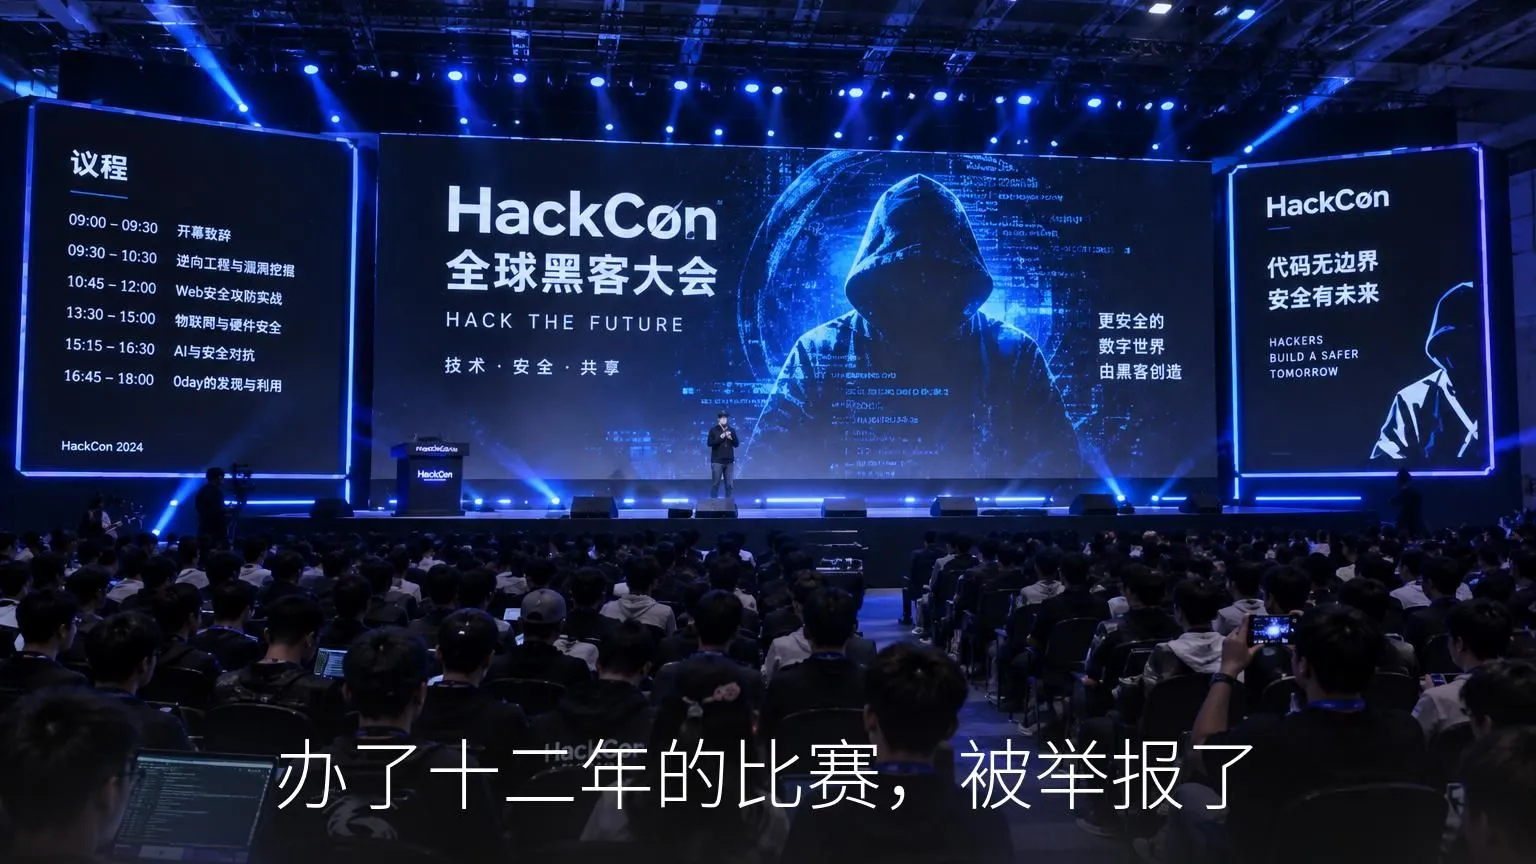
可能有小伙伴不知道GEEKCON是个啥,我先花一分钟补个背景。
它的前身叫GeekPwn,极棒,2014年创办,主办方是独立安全研究机构DARKNAVY,创始人是王琦,圈内人称大牛蛙。这个赛事跟美国的Pwn2Own、DEF CON CTF并称全球三大信息安全赛事,办了十几年,北京、上海、澳门、新加坡、拉斯维加斯都办过,累计有三万多名安全研究者参加过。
选手们在现场干的事,说出来挺吓人的,攻破苹果,攻破特斯拉,攻破安卓手机。
但吓人只是表象,这比赛的真正身份,是全行业的智能设备碰撞测试场。
你想想看,汽车厂商为什么要把崭新的车开去撞墙?不是恨这辆车,是想知道撞的时候哪儿会断,赶在真实事故之前把问题修掉。白帽黑客干的是一模一样的事,他们用攻击证明漏洞存在,然后私下把漏洞交给厂商,厂商修复之前,一个字的细节都不对外披露,甚至连被破解的设备是哪家生产的都不说。
这是行业十几年的默契。
而第一届GeekPwn,就办在2014年的10月24日,程序员节。
那场比赛的节目单,我今天翻旧闻的时候看得津津有味,给各位按当年的顺序逐一汇报一下。
第一个节目,主办方让7位完全不懂黑客的普通观众上台,用一个APP,一次性「黑掉」70台主流安卓手机。观众拿到的手机明明已经关机了,结果会场麦克风突然响起这台手机收音的声音,现实版窃听风云。
当时大家的反应是,哦,手机原来这么不安全,涨知识了。
第二个节目,特斯拉。Keen Team在全球第一次实现了特斯拉的无人驾驶,现场随机请一位观众,用微信发个消息,行驶中的特斯拉就从前进变成了倒车,甚至熄火失控。
这时候大家的反应升级了,卧槽,车也能被黑?
第三个节目更狠,第二天,盘古团队当场做了iOS8的全球首个越狱首秀。苹果的操作系统,发布没多久,全球第一次破解,首秀献给了这个中国自己办的舞台。
一轮比一轮离谱,这就是当年那场比赛的浓度。
而王琦在2014年接受采访的时候,说过一段我特别喜欢的话。他说,找漏洞是为了消灭问题,让产品更安全,不是为了破坏。他说,产品被发现和消灭的问题越多,就越安全。
他还说了另一句话,我建议全文背诵。
他说,现在确实有一些厂商不太理解我们,正如多年前微软、谷歌也觉得安全研究者不够友好,但是现在它们都非常欢迎我们去找漏洞,还积极赞助安全比赛。
十二年过去,这句话有了新的打开方式。
回到这次的事。
无人机演示进行到一半,有人报警,选手和裁判被带走。组委会主席王琦在现场直接开骂,赛事可以随时被关停,我希望这人站出来。我做了这么多年,我没见过你这么傻x的人。这些人发现漏洞是为谁?
国内网络安全专家谭晓生,圈内叫谭校长,也第一时间发声,说这个赛事从头到尾都不会披露漏洞细节,甚至连所破解的设备的生产企业都没有披露。不解决问题本身,把发现问题的人解决,成了不少企业的「最佳实践」,真是悲哀。
坦率的讲,我特别理解安全圈的愤怒。但其实吧,我写这篇文章,不想写成一边倒的声讨,因为厂商的敏感,不是完全没有来由。
我把时间线拉出来看了一下。2025年9月,公安部公布了3起非法破解无人机飞控系统的典型案例,定性非常清晰,无人机飞控属于计算机信息系统,提供解除禁飞、解限高这类服务,属于违法犯罪。2026年5月,又集中公布了10起。今年6月,深圳有个案子,胡某某破解无人机飞控,把改好的机器加价挂到网上卖,牟利两万多,判了八个月。
灰产是真的存在的。有人卖解锁包,有人收钱代破解,破解过的机器黑飞、炸机,主板烧穿,西安的维修店拆开一看都摇头。
所以你站在厂商的角度想,无人机的「破解」这个词,确实踩在空域安全的红线上,监管的弦绷得很紧,这个处境是真实的,我非常理解。
但是,这里有个但是,厂商的敏感,和把一场比赛举报了,是两件事。
法律上的线其实画得很清楚,就看你踩哪一层。第一层,研究、开会、做脱敏演示,不违法,这正是白帽们愤怒的底气。第二层,制售破解软件、收费代破解,刑事,上面那个八个月就是这么来的。第三层,破解自己的机器去飞,够不上判刑,但罚款没收跑不掉。
赛事干的是第一层。获刑案例干的是第二层。这两件事的区别,就是驾校教练和飙车党的区别。
把这两层搅在一起举报,要么是蠢,要么。。。算了,我不好意思往深了说。
真正让我后背发凉的,是这件事的后果。
漏洞这个东西,不会因为没人演示就消失。它只会换一个地方待着。
我脑子里一直挥之不去一个画面。一个白帽黑客,可能大学时自学逆向,省吃俭用买设备,第一次给厂商报漏洞拿到赏金,激动得截图发朋友圈,虽然没人看懂他在激动什么。我一直觉得,他这样的人是整个行业免费的免疫系统,用爱发电地替所有人提前挨刀。
现在,他发现了一个无人机的大漏洞。你让他怎么办?
报给厂商?就是那个报警的厂商?他敢吗。发到网上?那是第二层,牢底坐穿。剩下的路,只剩一条,黑市。明码标价,童叟无欺。
我看到一个博主的评论,说这类事件之后,这家厂商将再也收不到技术人员主动报告的漏洞,漏洞要么被拿到黑市上卖,要么发现了也没人再说。
这不是气话,这是算术题。
聊到这儿,我想起一句一百多年前的老话。1913年,美国大法官布兰代斯有句名言,阳光是最好的防腐剂,路灯是最好的警察。意思是,见得了光的问题,才会被解决,被藏起来的问题,只会烂得更快。
安全行业把这个道理玩得更极致一点,是疫苗的逻辑。把减毒的病毒放进身体里,让免疫系统提前认识它,等真病毒来的时候才扛得住。白帽演示就是那针疫苗,剂量可控,全程有人盯着,打完真的会好。
说真的,把疫苗研发中心端了,不会让病毒消失,只会让病毒下次来的时候,没人认识它。
写到这里,我又去翻了翻2014年那篇采访。十二年前,王琦说微软和谷歌曾经也不理解他们,后来理解了,还赞助了。十二年间,苹果、特斯拉、安卓,无数厂商在GEEKCON的舞台上被攻破,然后修复,然后变得更强,没有任何一家厂商报过警。
十二年后的10月24日,同一个日子,程序员节,这个比赛自己办节的日子,被举报了。
大时代啊,朋友们。
最后,把十二年前那句话原样放在这里,送给所有觉得把发现问题的人解决掉、问题就不存在的人。
产品被发现和消灭的问题越多,就越安全。
我是真的觉得,这句话没有过时。过时的,是某些人的做法。
/ 注意,本项目仅在 SyncMein 的500人小群分享。
/ 谢谢你看完了我的文章,我们下次再见吧。
/ 作者:明察
/ 投稿或爆料,请联系邮箱:mingcha@gqmg.com



暂无评论内容